Artikelkategori:
Information
Phishing från Danske Bank
Det har börjat komma in phishing-mejl som utger sig från att vara från Danske Bank.
* Svara inte på dessa mail.
* Klicka inte några länkar i mailet.
* Öppna inte några bifogade filer.
All kommunikation med Danske Bank för att fylla i ditt kontonummer för din lön ska ske genom de länkar som finns bakom inloggning på Aurora. Danske Bank kommer aldrig att be dig om några uppgifter via mail.
We have been informed that there are incoming phishing mails which seems to be sent from ”Danske Bank”.
* Do not reply to these mails.
* Do not click on any links.
* Do not open any attached files.
The process to enter you bank account number for your salary should be initiated by using the login protected link at Aurora. ”Danske Bank” will never ask you for your account number by mail.
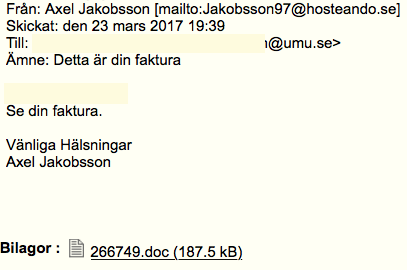
Phishing: Detta är din faktura
Ett återkommande fenomen numera är mail som innehåller bilagor som säger sig vara fakturor. Avsändare och rubrik kan variera, likaså vilken typ av dokument som bifogas (.doc, .jpeg, .pdf, .html). Gemensamt är tyvärr att de oftast innehåller ett ransomware, så öppna inte filerna utan kasta mailet direkt i papperskorgen. Om du fått ett mail som du är tveksam kring, så kontakta gärna abuse@umu.se
There are lots of spam mails now with the word ”faktura” (=invoice) in the subject from various senders. Lots of them are ransomware and should be deleted. If in doubt: Please contact abuse@umu.se for advice.
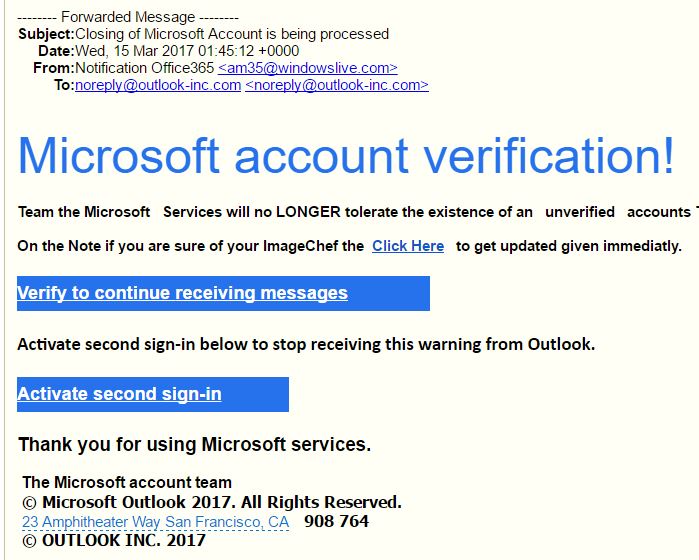
Phishing: Microsoft account verification
Detta är ett phishing-mejl och har INTE skickats från UmU.
This is a phishing mail and has NOT been sent from UmU.
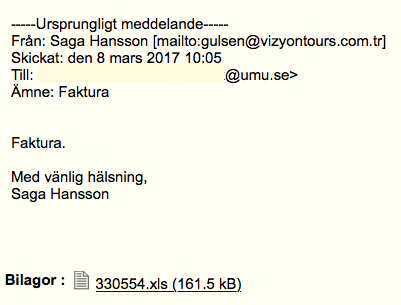
Phishing: Faktura
Nu har det kommit en ny våg av phishing som utger sig för att vara en faktura. Enligt det jag sett, så innehåller filen en trojan – TrojanDownloader:O97M/Donoff. Det ser också ut som att Windows Defender ska klara av att hantera denna och sätta filen i karantän. Öppna dock inte filen utan kasta den i papperskorgen.
This is yet another phishing mail using an attached document posing as a bill. The file contains a trojan – TrojanDownloader:O97M/Donoff. Windows Defender is said to be able to stop this trojan. However, don’t open the file and delete the mail.
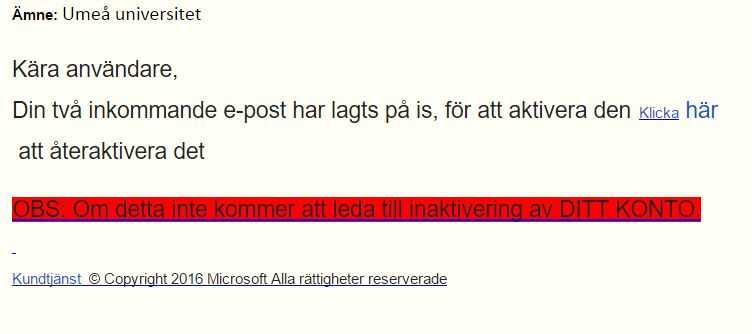
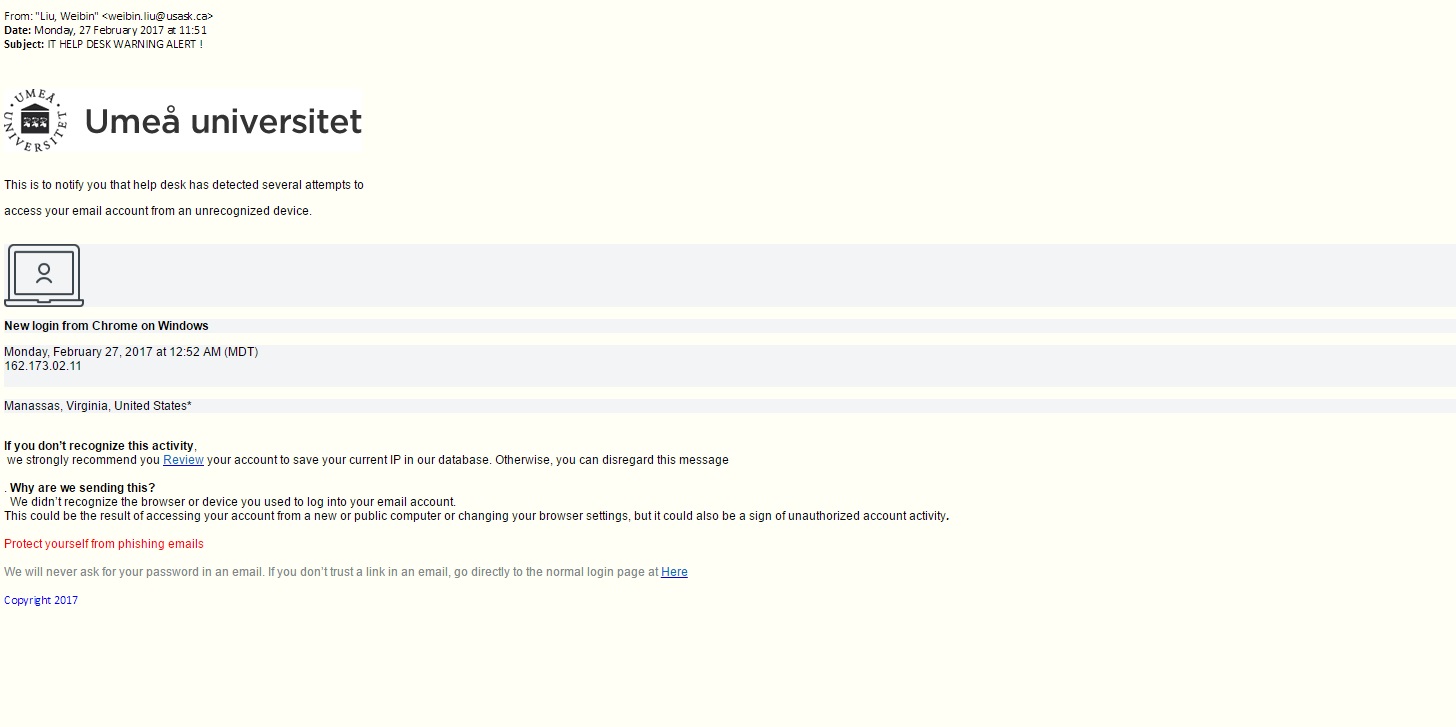
Phishing: Umeå universitet
Detta är ett phishing-mejl och har INTE skickats från UmU.
This is a phishing mail and has NOT been sent from UmU.
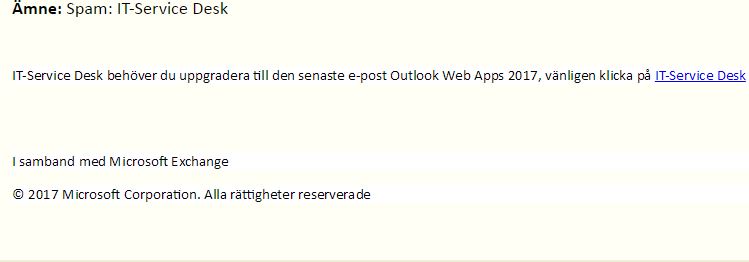
Phishing: IT-Service Desk
Detta är ett phishing-mejl och har INTE skickats från UmU.
This is a phishing mail and has NOT been sent from UmU.
IT HELP DESK WARNING ALERT !
Detta är ett phishing-mejl och har INTE skickats från UmU.
This is a phishing mail and has NOT been sent from UmU.
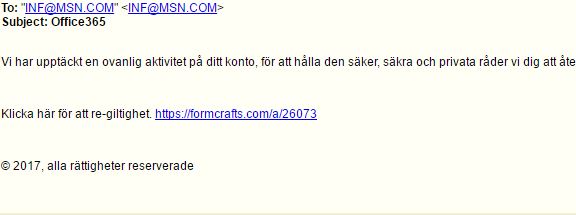
Phishing: Office365
Phishing-mejl med uppmaning om att verifiera ditt konto. Följ inte länken, kasta bort meddelandet.
Phishing mail urging you to validate your office 365 account. Don´t follow the link, delete the email.
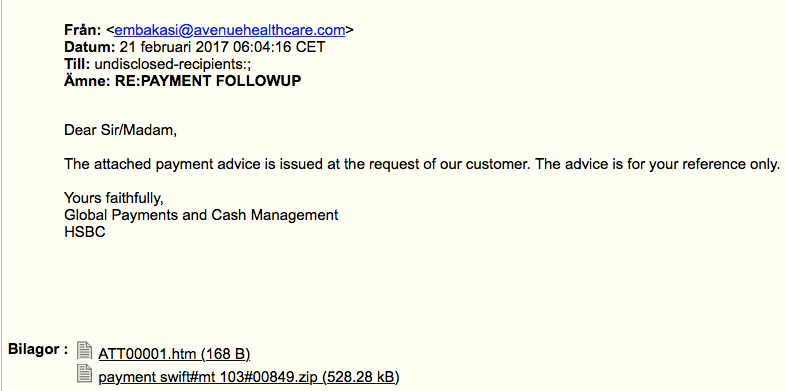
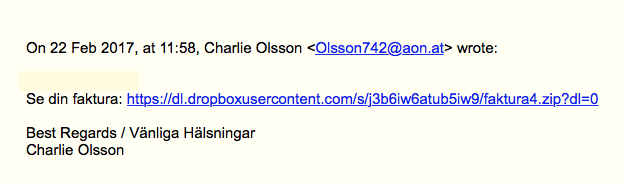
Ransomware: Fakturor som bilagor i .zip-filer
Det har bara öst in mail det senaste dygnet som har .zip-filer som bilagor. De utger sig oftast för att vara någon sorts faktura eller betalning för att du ska bli nyfiken. Med all sannolikhet innehåller de alla ransomware. Radera dessa mail, öppna inga filer och klicka inte på några länkar. Ta också tillfället att kontrollera att du har en fungerande backup på alla dina dokument.
We have been overloaded the past day by mail with .zip files as attachments. They often present themselves as an invoice or payment, to get your attention. We suspect that more or less all of them contain ransomware. So don’t open any of these files or follow any of the links. Just delete them. This may also be a good time to recheck that you have a workable back up of all your documents.
Phishing: Olevererbart:: Betala din faktura
Detta är antingen virus eller ransomware, så öppna inte filen utan radera bara mailet.
This is virus or ransomware, so just delete this mail.
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.