Varning för bedrägerimejl om anmälan till tentamen i icke-existerande kurser
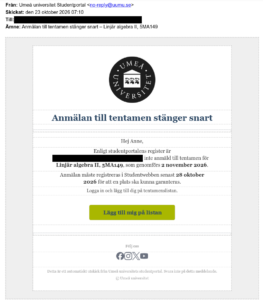
IRT har fått in rapport om att det cirkulerar bluff-utskick om att anmäla sig till att skriva tentamen i kurser som inte ges i verkligheten.
Alla som får dessa utskick uppmanas till stor försiktighet. Kontrollera väldigt noga vilken mejladress som gjort utskicket. I detta inrapporterade fall är mejladressen no-reply med ”@uumu.se” i mejladressen istället för ”@umu.se”, det vill säga ett extra ”u”-tecken. Andra liknande bluffadresser kan också förekomma.
Bedragarna har dessutom använt Umeå universitets logotyp och länkar till sociala medier-kanaler.
Tryck inte på några länkar eller knappar i mejlet.
/ IRT
Varning för bedrägerimejl om Ovanlig Inloggning Upptäckt På Ditt Konto
IRT har fått in en anmälan på ett bedrägeriförsök via ett mejlutskick:
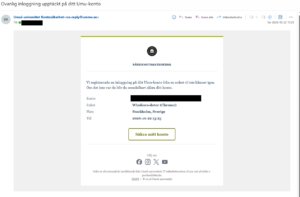
Avsändare påstås vara: Umeå universitet Kontosäkerhet (no-reply@ummu.se)
Mejladressens suffix med ”@ummu”.se är snarlik Umeå universitets i syfte att lura mottagaren att tro att det kommer från umu.se. Varianter av ”umu” kan även förekomma, så var försiktig. Endast ”umu.se” är äkta.
Innehållet är enligt följande:
SÄKERHETSAVISERING
Vi registrerade en inloggning på ditt Umu-konto från en enhet vi inte känner igen. Om det inte var du bör du omedelbart säkra ditt konto.
Konto: mejladress för den person som tog emot bedragarmejlet
Enhet: Dator eller annan enhet. Exempelvis: Windows-dator (Chrome)
Plats: Stad i Sverige. Exempelvis: Umeå, Sverige
Tid: Datum och tid. Exempelvis: 2026-10-22 17:39
Sedan finns det en knapp som säger ”Säkra mitt konto”.
Tryck inte på några länkar eller knappar i mejlet.
Vänligen se skärmdump för mer info.
/ IRT
Allvarlig säkerhetsbrist gör att vi måste stänga ner ITS Webbhotell för WordPress och RedCap.
Det har kommit en allvarlig säkerhetsbrist i PHP som innebär att flertalet system kommer att behöva stängas ned. Vi har vad vi känner till just nu inget universitetsgemensamt system som kommer att behöva stänga, men t ex kommer ITS webbhotell för WordPress att stängas ned och även systemet RedCap som vissa använder.
Säkerhetsbristen rör inte endast UMU utan alla som använder PHP är drabbade. Preliminärt kommer säkerhetsuppdateringar först i eftermiddag klockan 16.00 som därefter behöver installeras, vilket kan göra att system är otillgängliga tills dess administratören uppdaterat systemen.
Vi arbetar med att lösa problemet och återkommer med mer information.
PHP är ett generellt scriptspråk som används vid webbutveckling.
Vid frågor kontakta Servicedesk
Är du upptagen just nu – ett nätfiskeförsök
IRT har fått in rapporter om mejlutskick som felaktigt påstås vara från den nyligen pensionerade chefen för Bildmuseet vid Umeå universitet:
Från: accessworkoff@gmail.com
Till: Anställd <fornamn.efternamn@umu.se>
Hej, är du upptagen just nu? Jag har ett ärende som jag vill hantera diskret. Jag tar inte emot telefonsamtal, så vänligen svara endast via e-post. Jag sitter i möte för tillfället. Tack.
Katarina Pierre
Museichef
Svara inte på mejlet. Utifrån vad vi sett i tidigare liknande mejl så är detta tal om nätfiske där mottagaren av mejlet uppmanas att köpa presentkortskoder och sedan vidarebefordra dessa till bedragaren.
Vi vill påminna om att titta på avsändarens e-postadress och reagera med tillförsikt om avsändaren uttryckligen inte vill bli kontaktad personligen: anledningen är att personen annars skulle bli avslöjad som bedragare. Notera också att mejl från avsändare utanför UMU får en ”Extern”-etikett i Outlook.
Var uppmärksam på att en genuin UMU-mejladress inte kommer visas som extern.
Nätfiskeförsök – uppdatering av Outlook-konto
IRT har fått in anmälningar där en avsändare av ett mejl uppmanar mottagaren att svara på ett suspekt mejl som uppmanar dig att kostnadsfritt uppgradera ditt e-postkonto. Vänligen se nedan:
Från: Emine Sever <e.sever@iku.edu.tr>
Datum: onsdag, 23 september 2026 09:01
Ämne: RE: Uppdatering av konto
Bäste användare,
Ditt e-postkonto kunde inte uppgraderas automatiskt till den senaste versionen av Outlook – med ytterligare 10 GB gratis lagringsutrymme – på grund av nyligen genomförda serveruppdateringar.
KLICKA HÄR för att uppgradera kostnadsfritt.
Detta steg är obligatoriskt för att undvika avbrott i tjänsten. Om du inte genomför uppgraderingen kommer ditt konto att stängas av tillfälligt.
Vi ber om ursäkt för besväret.
Kundtjänst,
Helpdesk
Avsändarens förhoppning är att mottagaren ska klicka på länken, vilket leder personen till en webbsajt kontrollerad av bedragaren.
Svara inte på mejlet! Välj istället att rapportera det som Skräppost i Outlook. Beroende på vilken version av Outlook du använder så kan metoden variera. Om du når din e-post via webbläsaren så högerklickar du på mejlet och väljer Rapportera > Rapportera nätfiske.
Använder du Outlook via mobil enhet eller installerad e-postklientmjukvara, flytta mejlet till mappen med Skräppost-mejl.
Säkerhetsrisk hittad i Zoom Workplace for Linux
Vi har fått information om en säkerhetsrisk i videokonferensmjukvaran Zoom Workplace for Linux. Det drabbar specifikt användare av operativsystemet Linux. Linux clipboard (urklipp) blir tillgänglig för Zoom som standard.
En stark rekommendation är därför att inte ha känsliga uppgifter i urklipp, så som lösenord, medan den klienten är aktiv, eftersom Zoom annars får ta del av dessa lösenord.
OBS! Vi har i nuläget inga uppgifter om att Windows-användare och Mac-användare är drabbade.
Spoofing e-mail (Where are you presently, Hope to hear from you soon)
IRT har fått in ytterligare anmälningar där mejlet felaktigt ser ut att vara från någon anställd vid Umeå universitet:
- Where are you presently
Från: Förnamn Efternamn <professor53mail@gmail.com>
Till: Anställd <fornamn.efternamn@umu.se>
Ämne: Where are you presently?
(Innehållet är blankt)
- Hope to hear from you soon
Hello,
Please let me know when you’re available. I look forward to hearing from you soon.
Thank you.
Best,
Prof. <Namn på UMU-anställd>
Head of department
Svara inte på mejlen. Detta är ett exempel på nätfiske där avsändaren väntar på svar. Därefter ges instruktioner om att köpa något till bedragaren, oftast ett dyrt presentkort.
Vi vill påminna om att titta på avsändarens e-postadress. De senaste försöken kommer från mejladressen deanemail89@gmail.com men även fler adresser kan förekomma. Mejl från avsändare utanför UMU får en ”Extern”-etikett i Outlook.
Var uppmärksam på att en genuin UMU-mejladress inte kommer visas som extern.
Varning för allvarlig sårbarhet till iPhone
Vi på IRT uppmanar anställda som använder en iPhone som jobbmobil att vänligen installera telefonens senaste tillgängliga programuppdatering.
Anledningen är att det har tillkännagivits en mycket allvarlig sårbarhet i telefonens operativsystem iOS som går under namnet Darksword.
Hur du installerar senaste programuppdateringen
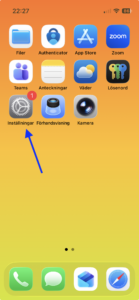
- Gå till Inställningar > Allmänt.
- Tryck på Programuppdatering.
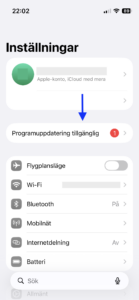
- Du kommer se ett meddelande om att en uppdatering är tillgänglig. Tryck på Programuppdatering tillgänglig.
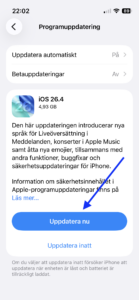
- Tryck på Uppdatera nu (visas enbart om en uppdatering finns tillgänglig att hämta).
Inställningar > Allmänt > Programuppdatering > Programuppdatering tillgänglig > Uppdatera nu
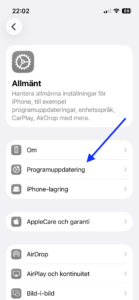
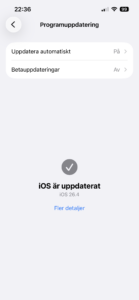
En iPhone som blivit uppdaterad till senaste versionen kommer istället meddela att iOS redan är uppdaterat.
Använder du en gammal iPhone-modell?
Enligt den information som finns att tillgå när detta skrivs, så drabbas inte iPhone-modeller som kör iOS 17 eller äldre.
Spoofing e-mail (Where are you presently?)
IRT har fått in flera anmälningar där mejlet felaktigt ser ut att vara från någon anställd vid Umeå universitet:
Från: Förnamn Efternamn <deanemail89@gmail.com>Skickat: Tisdag, 3 mars 2026 9:57Till: Anställd <fornamn.efternamn@umu.se>Ämne: Where are you presently?
Svara inte på mejlet. Detta är ett exempel på nätfiske där avsändaren väntar på svar. Därefter ges instruktioner om att köpa något till bedragaren, oftast ett dyrt presentkort.
Vi vill påminna om att titta på avsändarens e-postadress. De senaste försöken kommer från mejladressen deanemail89@gmail.com men även fler adresser kan förekomma. Mejl från avsändare utanför UMU får en ”Extern”-etikett i Outlook.
Var uppmärksam på att en genuin UMU-mejladress inte kommer visas som extern.
Spoofing e-mail (are you free)
IRT har fått in flera anmälningar där mejlet felaktigt ser ut att vara från Umeå universitet. Idag har vi fått in följande innehåll i ett bedrägerimejl riktat mot anställda:
Från: directoremail903@gmail.com
Skickat: den 19 februari 2026 11:15
Till: Förnamn Efternamn fornamn.efternamn@umu.se
Ämne: Are you free?
Svara inte på mejlet. Detta är ett exempel på nätfiske där avsändaren väntar på att mottagaren ska besvara mejlet. Därefter kommer mottagaren att få instruktioner om att köpa något till bedragaren, oftast ett dyrt presentkort.
Vi vill påminna om att titta på vilken e-postadress som avsändaren använder. De senaste försöken kommer från mejladressen directoremail903@gmail.com men även fler adresser kan förekomma. Mejl från avsändare utanför UMU får en etikett i Outlook som säger att mottagaren är ”Extern”.
Var uppmärksam på att en genuin UMU-mejladress inte kommer visas som extern.
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.