Artikelkategori:
Information
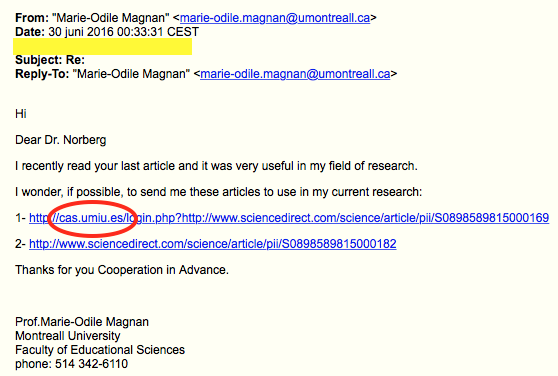
Phishing: Re:
Ett fult phishing-försök där de försöker lura oss att logga in på en länk som ser misstänkt lika ut cas.umu.se. Istället försöker de skicka oss till cas.umiu.es. Kasta i papperskorgen.
This is an ugly try to fool you to log in to cas.umiu.es, thinking that it really is cas.umu.se. Just delete the mail.
Phishing: Fakturor från Telia
Vill varna extra för denna fake-faktura från Telia som kan infektera din dator med ransomware.
An extra warning for this fake Telia mail which may infect your computer with ransomware.

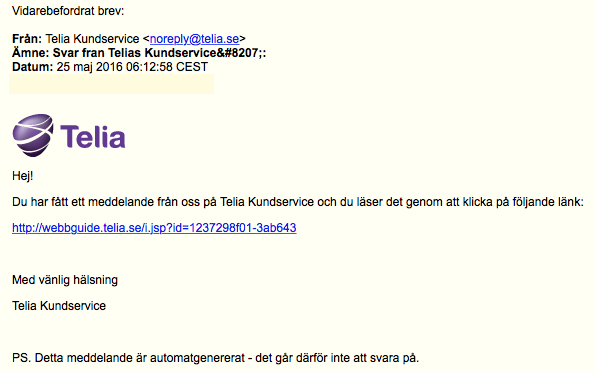
Phishing: Svar fran Telias Kundservice:
Ett rätt välgjort phishing-mejl som utger sig för att vara från Telia.
A well made phishing mail that looks as it is from Telia.
Stulna lösenordsdatabaser säljs på internet
En databas med lösenord som stals från Linkedin för ca 4 år sedan, finns nu till salu på internet. Det är inte bara Linkedin som drabbats under åren utan det finns fler stulna databaser med användaruppgifter som cirkulerar ute på nätet. T.ex. Adobe har varit drabbat och där gick de själva ut och uppmanade sina användare att byta lösenord.
Det finns en sajt som försökt sammanställa de öppna databaser som finns ute på internet.
Sajten heter: ’;–have i been owned? och finns här. Där kan du ange din epost-adress och se om det finns någon träff för just dig.
Om du skulle hitta igen din epost-adress bland de hackade kontona, så byt omedelbart lösenord på kontot.
Generella tips är att aldrig använda samma lösenord på mer än ett ställe. Det finns utmärkta lösenordshanterare numera att köra på din dator, så du behöver inte försöka komma ihåg dina lösenord utantill. Det har därför aldrig varit så enkelt som nu att ha både långa och krångliga lösenord.
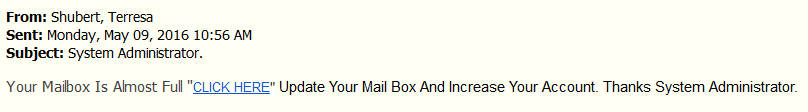
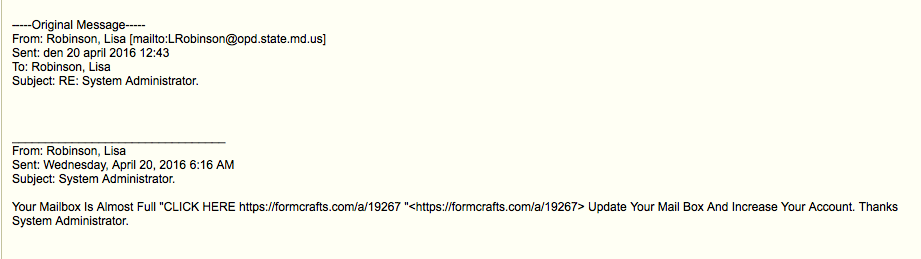
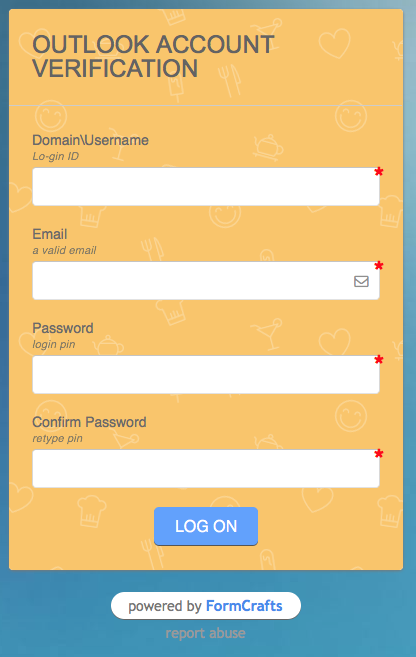
Phishing: System Administrator
Detta är ett phishing-mejl, som kan raderas.
This is a phishing mail. Just delete it.
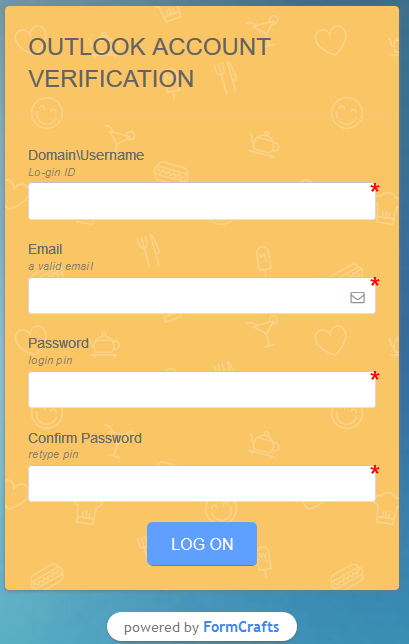
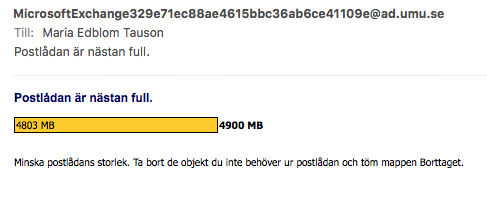
Phishing: Postlådan är nästan full.
Det här visar hur lurigt det numera är med spam och phishing-mejl. Min första tanke då jag fick detta i min mejlbox var att det handlade om ett spam. Det kom ett nästan precis likadant tidigare i veckan. En titt till gjorde att jag insåg att det kom från ”ad.umu.se” och att det inte innehöll någon länk att klicka på. Mycket riktigt så låg jag på gränsen till att få full mailbox och behöver rensa och/eller utöka den.
This is just to show how difficult it is nowadays, to filter real mails from spam. When I saw this in my inbox, my first thought was that it was a spam. A second look made me notice that it was sent from ”ad.umu.se” and that there was no link to follow. My mailbox really was (almost) full and actions have to been taken (reduce mails or enlarge quota).
Phishing: Käre umu.se användaren.
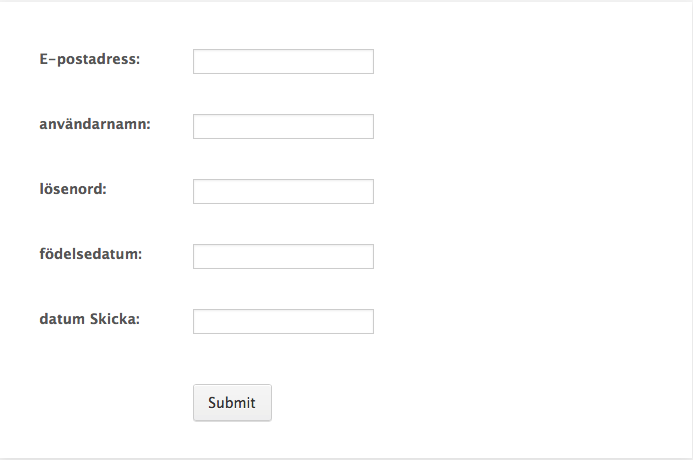
Detta kommer inte från UmU, utan är ett phishing-mejl.
This is not from UmU, but a phishing mail.
Från: Chuantao Zhu [mailto:chuantao.zhu@ltu.se]
Skickat: den 1 maj 2016 09:42
Ämne: Käre umu.se användaren.
Käre umu.se användaren,
Det är dags att förnya din e-tjänster konto.
Din umu.se konto löper ut 24 timmar, den 1 maj 2016.
Vänligen uppdatera din e-post genom
Klicka här:
Om umu.se ut kommer du inte längre har tillgång till tjänster konto.
Copyright © 2016. All rights reserved.
online- serviceteam.
Phishing: System Administrator.
Phishing-mejl. Bara att kasta bort.
This is a phishing mail. Just delete it.
Avinstallera Quicktime för Windows!
Nu bekräftar Apple att de har slutat uppdatera Quicktime för Windows. Det betyder att de båda säkerhetsbrister som publicerades förra veckan kommer att finnas kvar i Quicktime för all framtid. Den enda lösningen för att trygga datorn är att avinstallera programmet.
————————————————————————————————————————-
Now Apple confirms that they have stopped updating QuickTime for Windows.
This means that the two security vulnerabilities published last week will remain in Quicktime forever. The only solution for securing your computer is to uninstall the program.
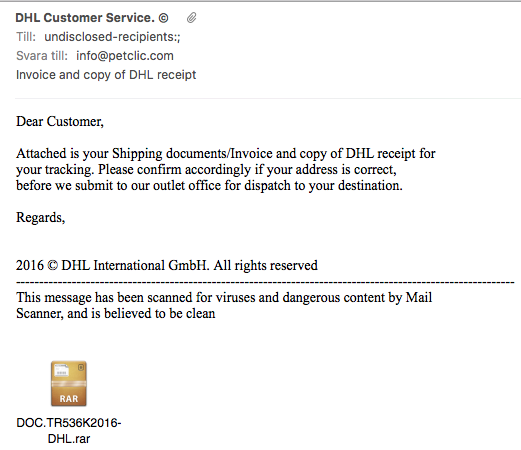
Phishing. Invoice and copy of DHL receipt
Detta är ett phishing-mejl. Öppna inte den bifogade filen.
This is a phishing mail. Do not open the attached file.
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.