Ransomware: Fakturor som bilagor i .zip-filer
Det har bara öst in mail det senaste dygnet som har .zip-filer som bilagor. De utger sig oftast för att vara någon sorts faktura eller betalning för att du ska bli nyfiken. Med all sannolikhet innehåller de alla ransomware. Radera dessa mail, öppna inga filer och klicka inte på några länkar. Ta också tillfället att kontrollera att du har en fungerande backup på alla dina dokument.
We have been overloaded the past day by mail with .zip files as attachments. They often present themselves as an invoice or payment, to get your attention. We suspect that more or less all of them contain ransomware. So don’t open any of these files or follow any of the links. Just delete them. This may also be a good time to recheck that you have a workable back up of all your documents.
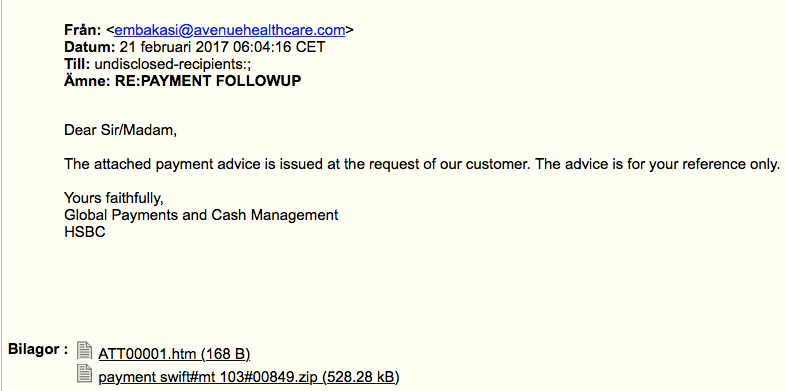
Phishing: Olevererbart:: Betala din faktura
Detta är antingen virus eller ransomware, så öppna inte filen utan radera bara mailet.
This is virus or ransomware, so just delete this mail.
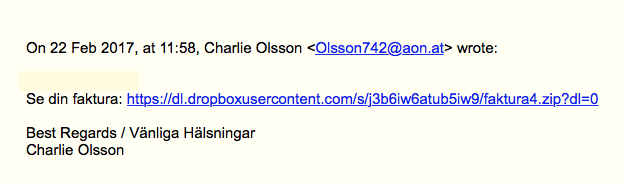
Phishing: Faktura 252535 från Beijer Byggmaterial AB
Beijer får denna gång stå som lockbete när spammarna vill få dig att öppna deras bifogade filer. Bilagan innehåller sannolikt virus och är inte avsänt av Beijer.
Radera bara mailet och öppna ingen bifogad fil.
This is a spam. Delete the mail and don’t open any attached files.
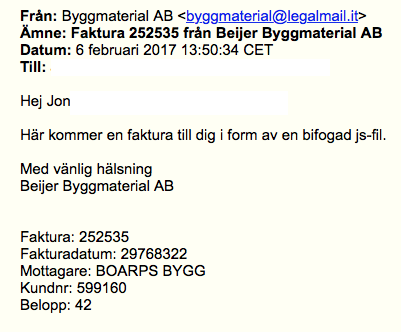
Phishing: Telia faktura
Detta är ett phishing-mejl och har INTE skickats från UmU.
This is a phishing mail and has NOT been sent from UmU.
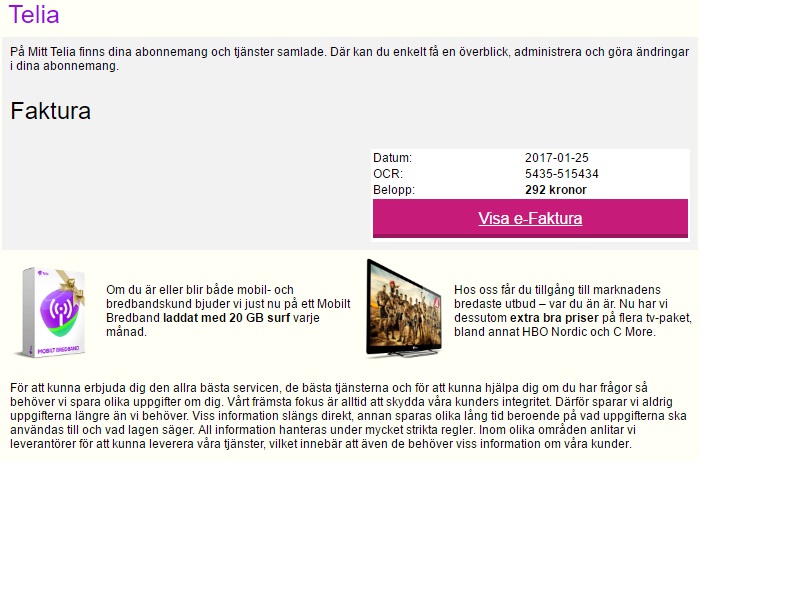
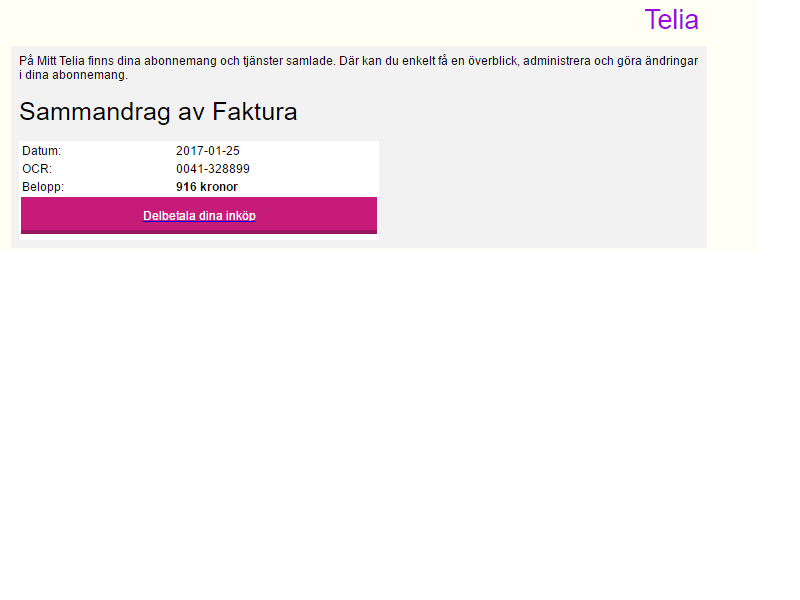
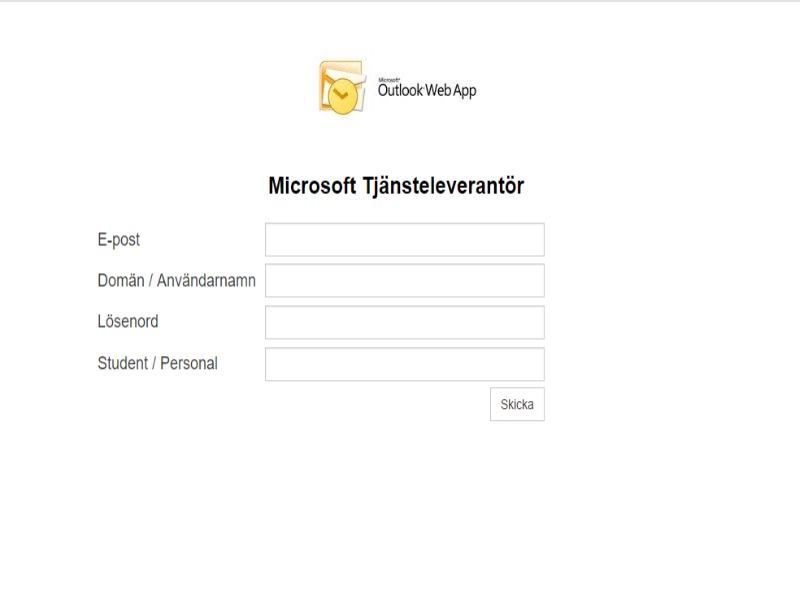
Detta är ett phishing-mejl och har INTE skickats från UmU.
This is a phishing mail and has NOT been sent from UmU.
Spam via kontakformulär
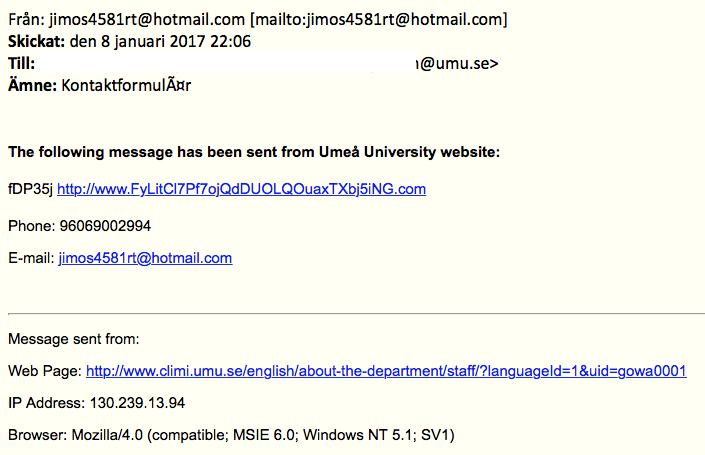
På www.umu.se finns kontaktformulär inlagda för att man på ett enkelt sätt ska kunna komma i kontakt med oss. Det finns ett skydd inlagt på flera av dessa kontaktformulär – Captcha – som ska förhindra att automatiserade verktyg ska kunna massproducera inlägg via våra formulär. Tyvärr har det visat sig möjligt att kringgå vårt skydd och det har kommit igenom ett antal spam (exempel visas nedan). För att förhindra fortsatt spammande, så har man ökat säkerhetsnivån för Captcha-skyddet. Vi hoppas att detta ska åtgärda problemet.
Om du har fått dessa spam mail ska du bara kasta dem och inte klicka på några länkar.
There has been spam sent through www.umu.se using the predefined forms. We use Captcha for higher security, to prevent robots to create spam messages. However, it has shown that the Captcha protection isn’t enough and spam has been sent through our forms (example below). Therefore, we have raised the security level of Captcha. We hope that this will solve the problem.
If you have received these spam mails, just delete them and don’t click on any links.
Phishing: Password Notification
Nu är det snart jul och många går på julledigheter. Lika säkert som att det är julafton på lördag, lika säkert är det att även spammarna känner till våra vanor. Mycket riktigt så dyker det upp phishing-mejl i samband våra ledigheter.
Några goda råd:
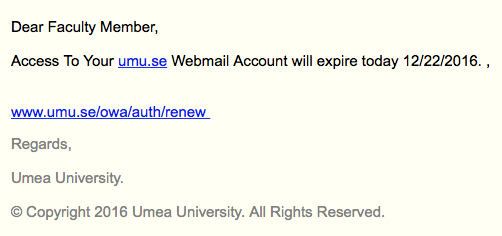
Klicka inte på okända länkar och känn er inte pressade även om spammarna försöker säga att ni ska klicka på något precis just nu (som i exemplet nedan där de vill tro att din epost kommer att sluta fungera idag). Fundera, avvakta och kontakta oss eller någon annan trovärdig person om det finns tveksamheter i mejl som du får. Mejlet nedan är ett typiskt exempel på vad som kan komma. Givetvis är det inte skickat från UmU, trots att det ser ut så vid en första anblick.
God Jul och Gott Nytt År önskar vi från IRT!
Soon, it’s Christmas and many people take a longer leave from work. As sure as it’s Christmas Eve on Saturday, as sure is it that the spammers know about our habits and as predicted spam appears just before our holidays.
Some advices:
Do not click on any unknown links and never feel the pressure to act immediately because of stress from the spammers (like in the example below where the spammers want you to believe that your email account will be closed today). Rethink, stay calm and contact us or a trustworthy person if in any doubt about emails you have received. The mail below is a typical example of what we’ll probably see coming. The mail below is definitely not sent from UmU, even though it looks like that at first glance.
A Merry Christmas and a Happy New Year from us at IRT!
Phishing med tom rubrikrad
Det skickas just nu ut ett phishing-mejl där rubrikraden är blank. Bifogat är en .zip-fil, med samma namn som mottagaren (ex. 999610645742_maria.edblom-tauson.zip). Den zippade filen innehåller något som ser ut som ett Word-dokument, men som i själva verket är ett program vilket laddar ner ytterligare ful programvara från internet (W97M.Downloader enligt Symantec).
Radera bara mejlet om du får det i din brevlåda.
=====================================================================
Right now, we see a phishing mail with empty subject line but with a .zip-file attachment. The zipped file has the same name as the recipient (e.g. 999610645742_maria.edblom-tauson.zip). The file contains something that looks like a Word document but really is a program that downloads more malicious software from the internet ( W97M.Downloader according to Symantec).
Just delete the mail if you get it.
Phishing: Kära Umeå kontoanvändare .
Detta är ett phishing-mejl och inte skickat från UmU.
This is a phishing mail and is not sent from UmU.
From: Leonardo Fabio Galindo López [mailto:leonardo.galindo@ucc.edu.co]
Sent: den 19 december 2016 11:05
To: info@mail.com
Subject: Kära Umeå kontoanvändare .
Kära Umeå kontoanvändare .
Du har överskridit din umu.se e-postkonto kvot på 2 GB och du ombeds att expandera den inom 48 timmar annars din umu.se e-postkonto kommer att inaktivera från vår databas. Bara klicka med fullständig information uppmanas att utöka din umu.se e-postkonto kvot till 50 GB.
Tack för att du använder Umeå universitet Webmail.
Copyright 2016 Webmaster Center.
Ransomware: Fakturor från Telia
Vill varna extra för denna fake-faktura från Telia som kan infektera din dator med ransomware.
An extra warning for this fake Telia mail which may infect your computer with ransomware.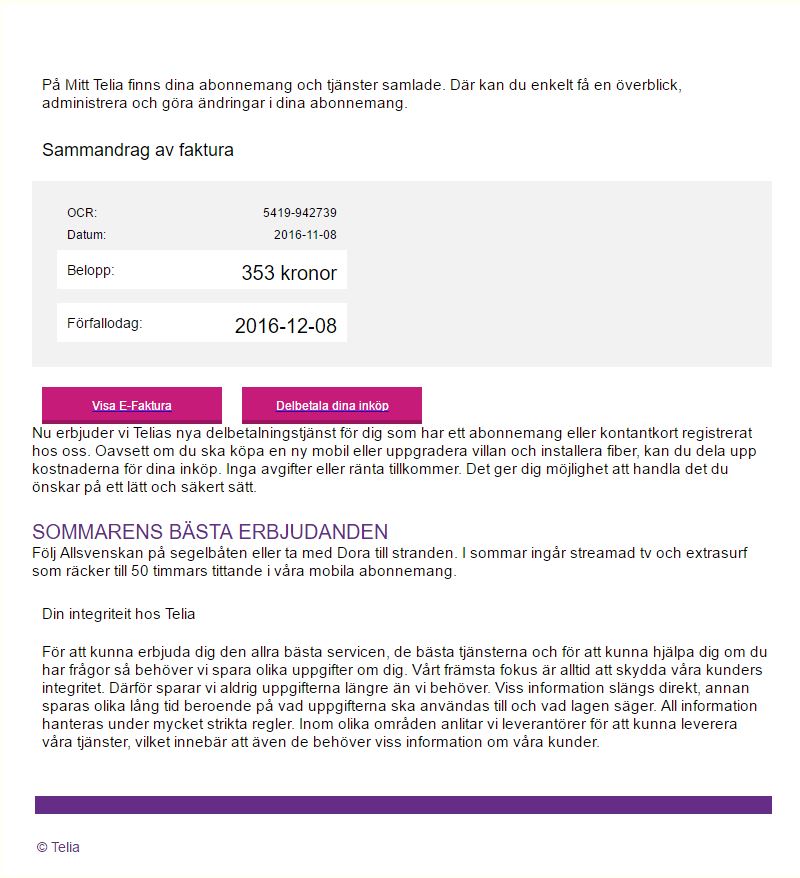
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.