Artikelkategori:
Uncategorized
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Curabitur vehicula efficitur urna, eu dapibus magna aliquet sed. Cras sit amet purus quis enim blandit sollicitudin. Proin id magna vitae sem maximus semper eu eget libero. Vestibulum sit amet fermentum nisi, vel finibus metus.
Phishing-mail: SPAM MEDDELANDE *** UMU.SE Email User ***
Ett nytt phishing-mail har dykt upp hos oss. Ser ut som nedan. Ovanligt klumpigt utformat denna gång.
Svarsadressen är spärrad i våra utgående smtp-servrar.
De som mottagit detta mail, borde också har fått en extra varning om detta direkt i sin brevlåda från oss.
________________________________________
Från: Umeå Universitet [helpdesk@umu.se]
Skickat: den 27 februari 2010 04:04 Ämne: SPAM MEDDELANDE *** UMU.SE Email User *** -- Attention: UMU.SE Email User UMU.SE uppgraderar databasservrar från gamla servrar (Nol06769) till nya servrar (No521766). Du ska fylla i uppgifterna nedan för att vi ska uppgradera och verifiera från den gamla servern. FYLL informationen nedan eller någonstans i POST E-postadress: Lösenord: Adress: Stad Kontakt Email: database.no521766server001@admin.in.th Attention: konto ägare som inte uppdatera hans eller hennes konto så snart du få det här meddelandet kommer att få problem med vår online anläggningar effektivt. Anmälan Kod: CZX1G13ABJ Den " UMU.SE " Upgrade Team Tack för ditt samarbete. Copyright (c) 2010.All rättigheter förbehållna.
English version of warning text:
There has been a new phishing-attack toward a couple of users at Umeå university.
The subject of the phishing mail is:
SPAM MEDDELANDE *** UMU.SE Email User ***
Do NOT send a reply to that mail. It is only an attempt to retrieve user names and
passwords for our mail system for illegal use.
If you have sent a reply to the phishing mail: Do contact me – or the Support
center at Umdac – immediately. You need to reset your password instantly.
Lagt upp nya länkar
Har ofta fått frågan den senaste tiden från studenter, om vilka antivirus-program som finns att hämta hem, kan de kontrollera och rensa sina datorer on-line?
Jag har därför gjort en kort sammanställning av några av de vanligaste gratis-programmen (för hemmabruk), som finns att tillgå.
[ Listan ]
Thank you from Google! = trojan
En av mina kollegor fick detta spännande mail i sin inbox. Sökt jobb på Google? Inte vad han visste. Tillsammans med texten låg också en zip-fil som självklart var infekterad med en trojan.
PS. Bilden nedan är en skärmpdump. Det går inte att klicka på .zip-filen!
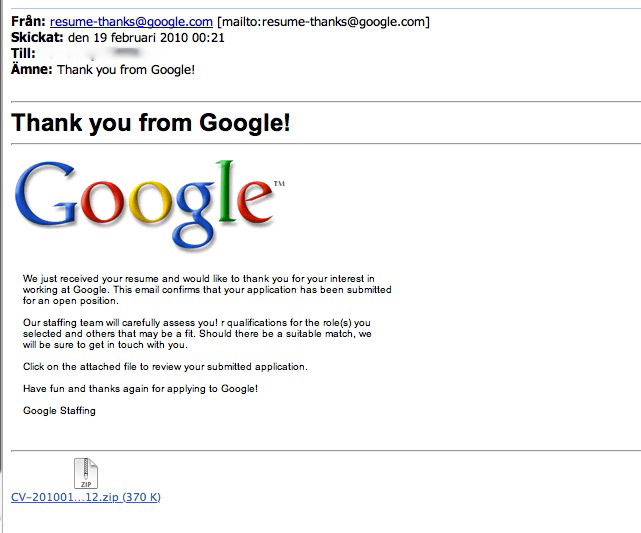
Forefront säger dock till att det handlar om en trojan när man försöker öppna den:

Adobe Reader & Acrobat – igen…
Två sårbarheter har upptäckts i Adobe Reader och Acrobat på Windows, Mac och Unix.
Michael Yong Park har upptäckt en sårbarhet som drabbar såväl Flash som Reader och Acrobat. Brister i ”domain sandbox” kan utnyttjas för att utföra icke-auktoriserade ”cross-domain requests”.
Microsoft Vulnerability Research Program (MSVR) har upptäckt en sårbarhet i Adobe Reader och Acrobat som potentiellt kan utnyttjas av en angripare för att ta över ett sårbart system.
Uppdateringar finns att tillgå från leverantören.
Påverkade versioner
- Adobe Reader 9.3 och tidigare för Windows, Mac och Unix
- Adobe Acrobat 9.3 och tidigare för Windows och Mac
Mer information
http://www.adobe.com/support/security/bulletins/apsb10-07.html
Sårbarheter i Internet Explorer
En ny sårbarhet har upptäckts i Microsoft Internet Explorer som kan leda till att filer på en användares dator kan läsas om användaren besöker en speciellt riggad webbsida.
Det finns för närvarande ingen programrättning tillgänglig för denna sårbarhet. För att minska risken att drabbas rekommenderar Microsoft användare att sätta säkerhetszonerna för internet och lokalt intranät till ”hög”.
För användare av Microsoft Vista och senare kan risken för att drabbas av sårbarheten minskas om skyddat läge (”Protected Mode”) aktiveras i Internet Explorer.
För närvarande finns ingen programrättning att tillgå. Microsoft förväntas komma med en programrättning för sårbarheten i februari månads säkerhetsuppdateringar för Windows. En lösning kan vara att använda en annan webbläsare tills dess en programrättning finns tillgänglig.
Alla versioner av Internet Explorer påverkas.
Läs mer:
http://www.microsoft.com/technet/security/advisory/980088.mspx
http://isc.sans.org/diary.html?storyid=8152
http://www.idg.se/2.1085/1.291537/ie-brist-ger-hackare-tillgang-till-anvandares-filer
Nytt phishing-mail
Igår kväll dök det upp ett nytt phishing-mail. Givetvis inget som är skickat från UmU och givetvis inget som någon ska svara på. Bara lögn och bedrägeri.
Vi lägger alla mail som kommer från adressen:
umea.univercitet@umu.se
i IronPorts karantän (=spam-filter).
Vi har dessutom blockerat svars-adressen:
servicemaintainanceupdate2010@ebox.gr
i UmU:s utgående mail-servrar.
———————————————————————————
Bäste användare Umeå universitet webbmail, Detta meddelande är från Umeå universitet uppgraderingen grupp ™ Webbmail center meddelandetjänster användare webbmail. Vi uppdaterar för närvarande vår grundläggande data och e-post center. Vi avbryter alla oanvända Umeå universitet webbmailkonto för att skapa mer utrymme för nya e-post och en snabb och lätt program för att snabbt och enkelt komma åt din e-post.
Du är skyldig att omedelbart kontrollera och uppdatera din e-post som bekräftar din e-post identitet. Detta kommer att skydda din e-post från avslutats under denna övning.
För att bekräfta uppdatera din e-post, Du skall lämna följande uppgifter; Bekräfta din e-postadress nedan identitet Register Namn:
Efternamn:
Email:
Användarnamn:
Email Lösenord:
Bekräftat Email Lösenord:
Varning! Umeå universitet Webbmail användare som vägrar att kontrollera och uppdatera sin e-post inom sju dagar efter detta meddelande, Hans / hennes e-postadress kommer att avslutas permanent.
Tack för att du använder Umeå universitet e uppgradering grupp ™ Web mail!
Access Number: 859480KBM
Umeå universitet Management E-post uppgradering grupp ™ Webbmail Center © 2010 Umeå universitet AB Kundservice All Right Reserved
Uppdatera Google Chrome
Om du kör Google Chrome tidigare än version 4.0.249.78 på Windows:
Totalt elva stycken sårbarheter har presenterats i Googles webbläsare Chrome. Ett flertal tillåter exekvering av godtycklig kod på användarens system vilket kan leda till systemet kapas. För ytterligare information och hämtning av program, se länkarna nedan.
Glöm inte att uppdatera IE
Nu finns säkerhetsuppdateringen till ”0-day”-sårbarheten i Microsoft Internet Explorer [CVE-2010-0249] som utnyttjades vid attackerna mot bland annat Google. Se till att snarast uppdatera eftersom sk. exploits, dvs. program som utnyttjar säkerhålet, har publicerats och används redan.
[ Microsofts info ]
alaska.norrnod.se 194.165.225.170
alaska.norrnod.se 194.165.225.170 är vår kompletterande scannings-server på IRT.
Det finns en poäng med att köra scanningar utifrån, dvs från en dator som inte sitter på UmU:s nät. Den vanliga scanningsservern är annars irtscan.umdc.umu.se 130.239.16.86.
Så ni som vill slippa få onödiga varningar kan uppdatera era brandväggar på lämpligt sätt.
Microsoft släpper säkerhetsuppdatering till IE idag
Säkerhetsuppdateringen till ”0-day”-sårbarheten i Microsoft Internet Explorer [CVE-2010-0249] som utnyttjades vid attackerna mot bland annat Google släpps idag. Se till att snarast uppdatera eftersom sk. exploits, dvs. program som utnyttjar säkerhålet, har publicerats och används redan.
Säkerhetsuppdateringen finns ännu inte tillgänglig, men den skall komma senare under dagen.
[ Microsofts info ]
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.