Artikelkategori:
Information
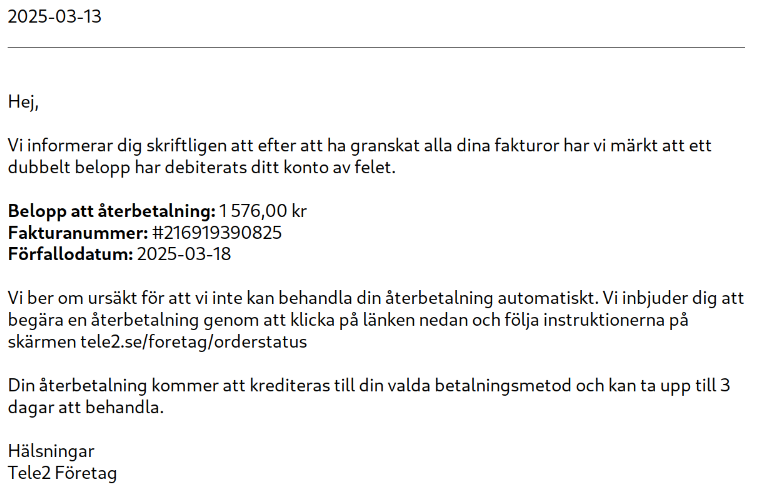
Återinbetalning från TELE2
Vi har idag fått in flera ärenden där användare ombeds att hantera en återinbetalning från teleoperatören Tele2. Avsändarens e-postadress är support@pqfans.com och det är ett bedrägeriförsök – inte ett utskick från Tele2.
MVH IRT
Spoofing via Email
IRT har fått in flera anmälningar från ett flertal institutioner där mejlet ser ut att vara från en kollega.
Mejlet brukar inledas på följande vis:
”Har du en stund?
Jag har en förfrågan. Jag är på ett konferensmöte just nu och har bara tillgång till e-post. Inga samtal, bara svara på mitt mail. Tack”
Vi vill påminna om att titta på vilken e-postadress som avsändaren använder. De senaste försöken kommer från mejladresserna gillespiemancillas0002@gmail.com och gabriellashlla12345@gmail.com men även fler adresser kan förekomma. Mejl från avsändare utanför UMU får en etikett i Outlook som säger att mottagaren är ”Extern”.
Var uppmärksam på att en faktisk kollegas UMU-mejladress inte kommer visas som extern.
MVH IRT
Många har fått ett mail från vad som påstås vara Interpol.
Det är ett förmodat phising mail där man försöker få användarna att antingen öppna en länk eller en infekterad fil. Kasta bort mailet och blockera avsändaren.
/MVH IRT
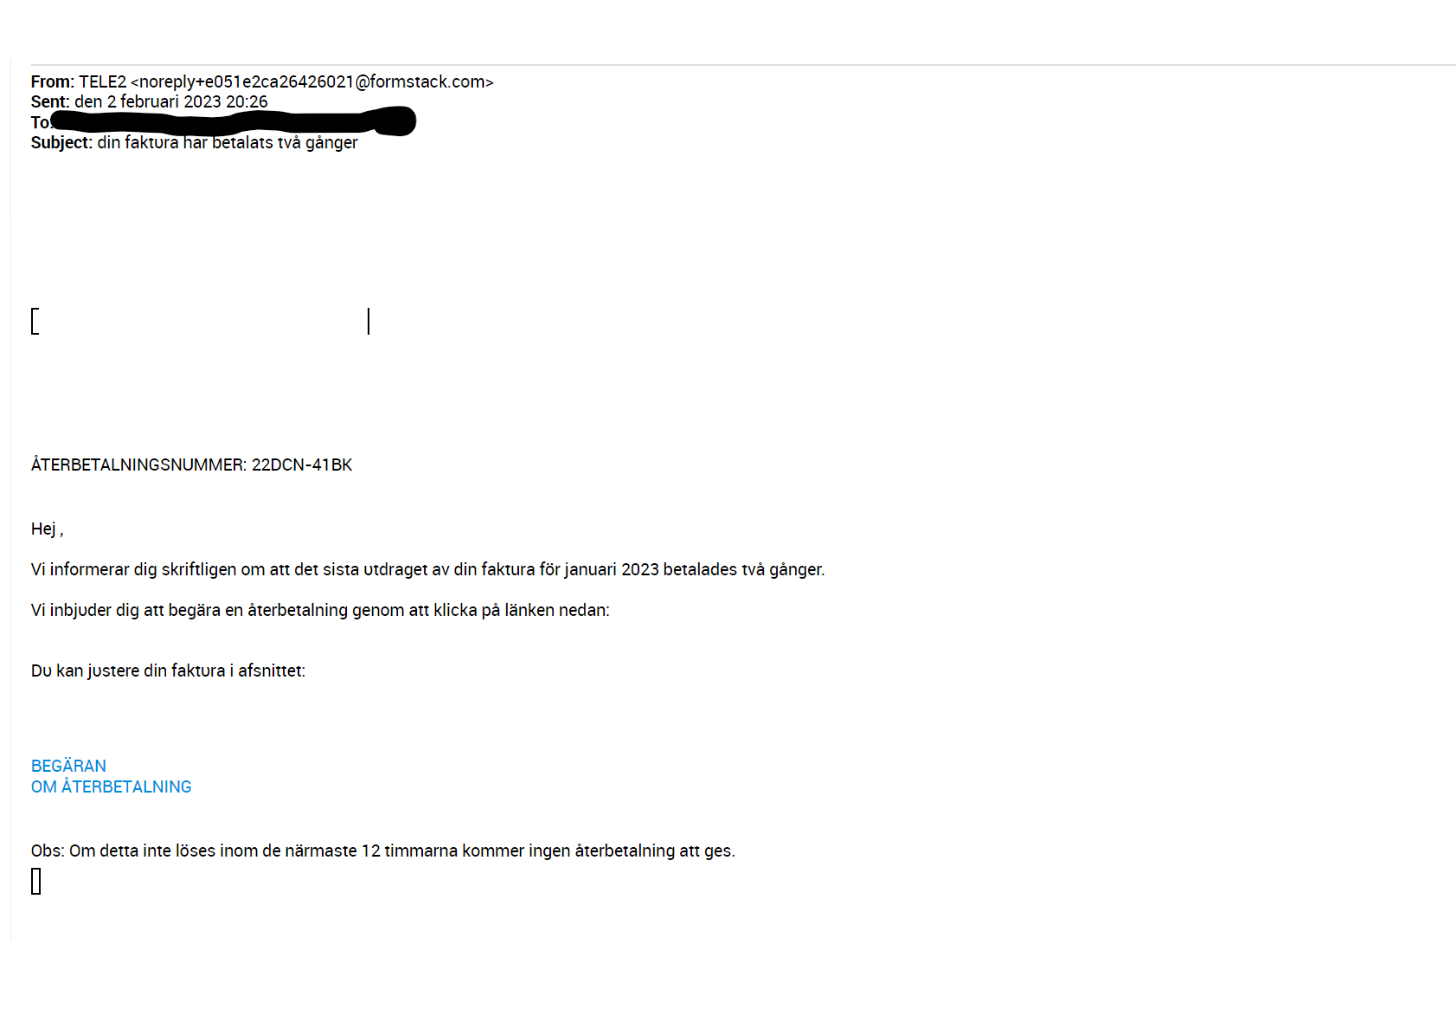
Återinbetalning från TELE2.
Vi har fått in flera ärenden där användare har fått återinbetalning från TELE2, avsändarens email är support@transfertcompany.fr, det här är inte från Tele2 utan ett försök till bedrägeri. /IRT
IRT får in nya spam e-mail från .ru
IRT har fått in nytt spam från Ryssland group.l@list.ru, titta gärna på avsändaren av e-mailet. Tack för att ni rapporterar in till abuse@umu.se.
Spam mail
IRT får in anmälningar där man få email som ser ut att vara från en kollega. vi vill påminna om att titta på vilken email adress som avsändaren använder, senaste försöken kommer från en email som heter leaderhead3@gmail.com.
MVH IRT
E-mailadresser som har avsändare @mail.ru
Det har kommit in ett antal ärenden till IRT om email som ser ut att vara från en nära medarbetare, men emailadressen slutar @mail.ru, @internet.ru.
När ni får ett email ta en extra titt på avsändaren, har den @mail.ru, @internet.ru efter namnet så är det mest troligt Spam eller Phishing försök.
Spam från Eslöv kommun.
Många på Umeå Universitet har fått Spam från Eslöv kommun, vi har kontaktat Eslöv kommun och dom vet om problemet och jobbar på att åtgärda det. IRT tackar alla som har rapporterat in till abuse@umu.se.
Nätfiskekampanj/phishing
Det pågår för närvarande en nätfiskekampanj riktad mot skolor. Var försiktig med att klicka på okända länkar eller lämna ut personlig information till obehöriga.
There is currently a phishing campaign targeting schools. Be cautious about clicking on unknown links or giving out personal information to unauthorized individuals.
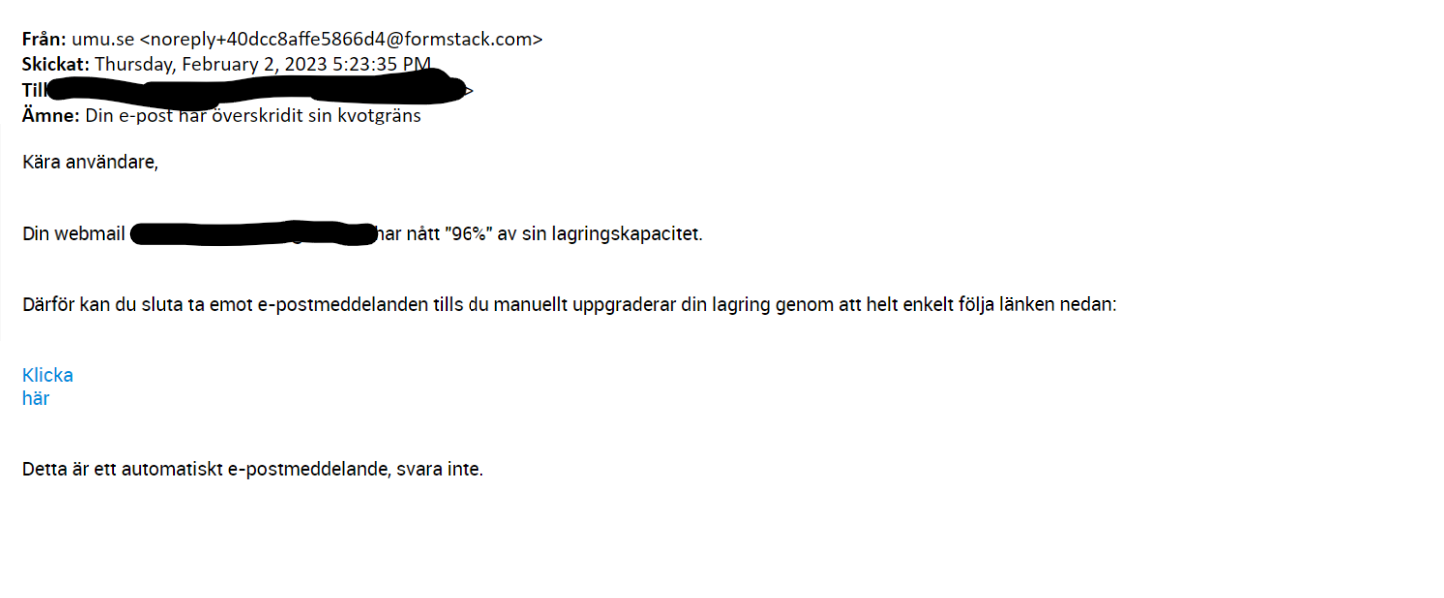
Phishing
Dessa mail som har skickats ut till många är bägge så kallade phishing mail som vill komma
över dina inloggningsuppgifter.
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.