Artikelkategori:
Information
Spam-mejl från listan ”Medical”
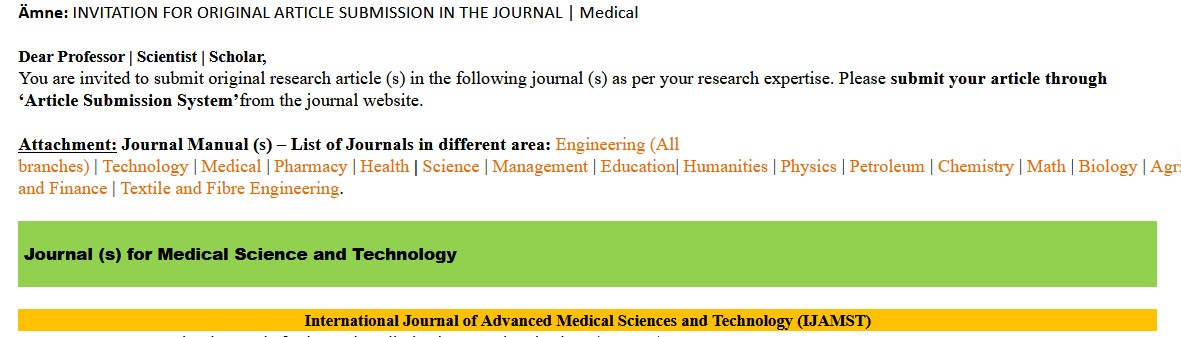
Har du också fått ett oönskat mejl i din inbox som ser ut att ha skickats till en lista som heter ”medical@blueeyesintelligence.org”? Du har troligen inte fått bara ett enda mejl av denna sort utan ett stort antal i din mejlbox. Rubriken innehåller orden: ”INVITATION FOR ORIGINAL ARTICLE SUBMISSION IN THE JOURNAL | Medical”. Avsändaren är någon helt okänd person som endast har kommenterat ordet ”STOP” i meddelandet eller ber om att få slippa dessa mejl. Vad är nu detta?
Detta handlar om en epost-lista som löpt amok. Eller rättare sagt: En avsändare som använder sig av en epost-lista på helt fel sätt. Tyvärr är det så att vem som helst kan skapa en epost-lista med vilka epost-adresser som helst. Du har säkert varit med om att du plötsligt fått mejl från något som ser ut som en seriös aktör, som tycker att de har någon sorts relation till dig och därmed har du hamnat på deras utskickslista. I detta fall har ”blueeyesintelligence.org” adderat en stor mängd epost-adresser från universitet och högskolor över hela världen. Hur många går inte att veta, men med tanken på antalet svarsmejl som kommer in så handlar det om minst 10.000-tals.
Huruvida denna sajt är seriös eller inte, tänker jag inte försöka göra en bedömning av. Det vi kan konstatera är att de inte hanterar sin marknadsföring på ett seriöst sätt, då de dels adderat personer som inte bett om det och dels satt upp en epost-lista på helt fel sätt. De många människor som kommit med på listan försöker avregistrera sig från listan genom att svara med ordet ”STOP”. Och då går det ut även till alla andra. Några av mottagarna är ärendehanteringssystem och hanterare för frånvaromeddelanden, som också de glatt genererar ytterliga svar till listan.
Det har varit svårt för oss att stoppa dessa mejl automatiskt, då de första svaren som kom alla var från olika avsändare till flera mottagare på UmU. Rubriken har en hel del vanliga ord som kan förekomma även i helt legitima mejl, så risken hade varit att vi hade stoppat även andra mejl, som någon verkligen vill ha. Det vi gjorde var att vi försökte skicka alla dylika mejl till spam-karantänen. Då får du som mottagaren ett meddelande om detta och kan själv avgöra om du vill läsa det eller inte. Du kan då också se om det kommit även legitima mejl i din spam-karantän. Denna metod slutade efter en dag att fungera och mejlen började istället ha sajtens namn som avsändare. Det gjorde att vi via vårt centrala antispam-system kunde stoppa just dessa mail redan innan de landade hos en mottagare på UmU.
Hur har detta kunnat ske? När du skapar en epost-lista så kan du sätta upp den på flera olika sätt. En vanlig funktion för en epost-lista är att den fungerar som en diskussionsgrupp. Då kan alla medlemmar posta till listan antingen direkt eller att inläggen går via en moderator. Om du vill göra ett utskick till många människor så är det också lämpligt att skapa en epost-lista, men då ser du till att det inte går att svara till listan, utan alla mejl till listan går till listans ägare. I detta fall så har alltså avsändaren skapat en diskussionslista som är helt omodererad och precis allt skickas vidare till precis alla mottagare på listan.
Om du nu trots allt blir nyfiken på det här med epost-listor och vill använda dem på ett bra sätt, så tillhandahåller UmU tjänsten SYMPA.
Välkommen att kontakta oss.
Phishing-mejl i sommartider
Vi har vant oss vid att det kommer phishing-mejl som säger att vår brevlåda är full eller att vårt konto kommer att avslutas. Gärna då mitt i semestern så att vi känner att vi måste agera omedelbart. Vi hamnar då ofta på ett formulär som ser ut som inloggningen till vår webmail på Umeå universitet.
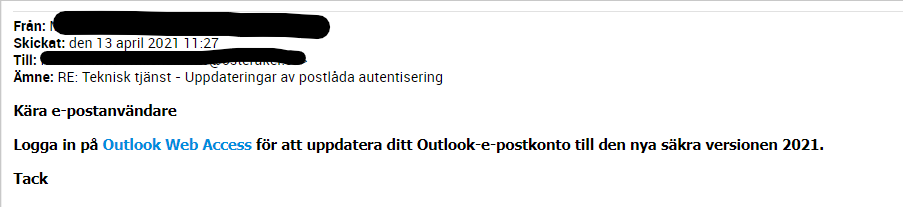
I dagarna har det dykt upp en ny variant: Vem av oss är inte nyfikna på vår nya lön? Detta har spammarna tagit fasta på och skickar därför ett phishing-mejl som ger sken av att ge upplysning om just vår nya lön. Klickar du på länken så hamnar du på en inloggning som även denna ser ut som en kopia av vår web-mail och det är inte UmU som tar emot din inloggning utan en phishing-sajt som samlar på sig användare och lösenord, för att sedan använda det vidare. Får det ett liknande mail som det nedan, så kasta det direkt i papperskorgen.
Skulle du av misstag ha klickat på länken och även angett ditt lösenord, så ska du omedelbart byta lösenordet till ditt UmU-ID. Om du behöver assistans med detta, så kan Servicedesk på ITS guida dig rätt.
Kontrollera också ditt konto via webmail.umu.se så att det ser OK ut, dvs inga nya filter (som skickar alla inkommande mail till papperskorgen t.ex), att de mail som ska ligga i inkorgen ligger kvar och inga nya signaturer har skapats.
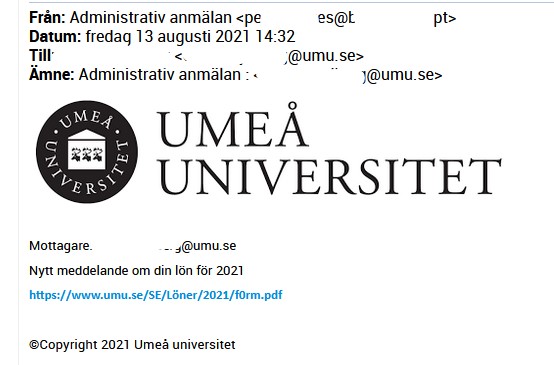
Phishing: Teknisk tjänst – Uppdateringar av postlåda autentisering
Detta är ett phishing-mejl – Klicka inte på länken!
This is a phishing mail – Don´t follow the link!
Allt som heter ”umu” är inte ”umu” – falska domäner
Det registreras 100.000-tals nya domäner på internet varje dag. En stor del används för helt legitima syften. Vi som har ett väldigt kort domännamn (umu) kan tyvärr lätt få oss en namne under någon annan av de dryga 1500 officiella toppdomänerna. Vår domän heter ”umu.se” men surfar du till umu.com så kommer du till en kommunikationsplattform som vi inte alls har något att göra med. När vi har bara en 3-bokstavsförkortning är risken stor att någon annan ute i världen tänker att det är en bra idé att registrera domänen ”umu.*”
Tyvärr så finns det inte bara goda syften med att registrera en domän som bokstäverna ”umu”. De finns de som registrerar något som innehåller ”umu” enbart för att lura dig som användare med att du har hamnat på en UmU-relaterad sajt. Ofta handlar det om att de vill lura dig att tro att du egentligen hamnat på inloggningen till vår webmail (eller någon annan tjänst) och de kan då få tag i både din användare och tillhörande lösenord. Det kan också handla om att någon försöker kopiera en forskningsrelaterad sida och på sätt få lura dit besökare och då få kontakt med forskare och kunna stjäla deras material. Ibland använder man också dessa falska domäner som avsändare på bedrägeri-mail för att lura mottagaren. Ytterligare ett trick är att försöka lägga in ”umu” tillsammans med ”se” för att lura ögat att du kommit till en svensk toppdomän. Ex på detta skulle kunna vara umu-se.*
Så se upp när du är ute och surfar att den domän du surfar till verkligen är rätt domän. Och ser du någon sajt som är misstänkt så kontaktar du abuse@umu.se så får vi försöka stänga ner sajten.
Phishing: RE: Obligatorisk säkerhetskontroll
Detta är ett phishing-mejl – KLICKA INTE PÅ LÄNKEN!
This is a phishing mail – DON’T FOLLOW THE LINK!

Phishing:Personal, anställda.
Detta är ett phishing-mejl – KLICKA INTE PÅ LÄNKEN!
This is a phishing mail – DON’T FOLLOW THE LINK!
Idag, den 12 november 2020, migrerar vi hela e-postkontot för anställda och personal till Outlook 2020 Office Webmail. Som ett resultat måste alla aktiva medarbetare och personal granska och registrera sig för en brådskande uppdatering och migrering för att förbättra säkerheten och effektiviteten för aktuell skräppost.
Snälla ska alla anställda och personal Klicka här för att byta till Outlook Webmail 2020 för anställda och personal.
Observera att denna migrering till Outlook 2020 gäller alla e-postmeddelanden i den här tjänsten. Vi inaktiverar alla okontrollerade och inaktiva e-postkonton som inte har migrerats inom de närmaste 24 timmarna utan ytterligare meddelande.
Vänliga hälsningar,
Extern e-postadministratör
====================== End of Forwarded Mail ======================
Phishing mail
Vi på IRT har fått rapporter på att det florerar en ökad mängd phishing mail, var extra uppmärksam på mail som efterfrågar användarnamn och lösenord.
Se till att din Zoom-klient är uppdaterad
Då det funnits sårbarheter i Zooms klient, behöver du kontrollera att din klient är uppdaterad.
Läs mer på Aurora om hur du bäst ställer in Zoom och om uppdatering av klienterna.
https://www.aurora.umu.se/nyheter/2020/4/uppdatering-i-zoom/
Hackarna försöker dra nytta av videomöten
Antalet videomöten har ökat lavinartad, nu när många sitter hemma och jobbar eller inte kan träffas i verkliga livet. Detta faktum har också kommit hackarna till vetskap.
Det har registrerats ett antal nya domäner som heter något som liknar de länkar vi är vana att se. Det är en tydlig ökning på domäner som innehåller ordet ”zoom” t.ex för att lura oss att surfa till sajter med skadlig kod. Det har också börjat dyka upp falska installationsfiler för olika videotjänster. Det kommer med stor sannolikhet att skickas ut phishing-mejl med dessa falska URL:er och filer.
Jag nämner Zoom här för att det är ett av de mest använda videokonferensverktygen just nu, vilket gör dem till ett tacksamt mål. Det är dock inte bara Zoom som kommer att utnyttjas, utan även andra videotjänster. En stor försiktighet måste alltså iakttas innan man väljer att acceptera en länk till ett video-möte som skickats via e-post. Som alltid: Är du osäker på riktigheten, så kontaktar du avsändaren via telefon och frågar.
När det gäller Zoom, så kan du också först logga på Zoom och sedan ange den numeriska kod som angetts för mötet, om du vill vara säker på att hamna just på Zoom och i det mötet och ingen annanstans.
In English:
The number of video meetings have increased, since people are working from home or can’t meet in person right now.
Hackers try to take advantage of this new situation. A number of new domains have been registered with names that include the string ”zoom”, trying to fool people to visit the malicious sites. We will indoubtly get phishing mails containing these false URLs and files.
Zoom is being used as an example, but all video services may be the targets for hacker attacks and phishing campaigns. It has also been noticed that false executables posing as zoom-instances have been released. Be suspiscious before accepting an unknown invitation for a video meeting. If you feel unsafe, contact the sender by phone and ask if this is a legit invitation link for a video meeting or not.
Regarding Zoom, if you don’t want to click at a received link to enter a meeting, you can log in to Zoom first and then enter the digital code that identifies a particular Zoom meeting.
Phishing: Goda nyheter!!! få uppdatering om coronavirus
Nu har phishing-mailen börjat komma, som spelar på allas intresse att ta del av information kring Corona. Klicka inte på länken nedan, då denna leder till en sida som vill få tag i ditt användarnamn och lösenord.
Don’t click on the link – it’s a phishing mail that wants to have your username and password.

OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.