Artikelkategori:
Information
Skadliga siter drar nytta av coronaviruset
Sedan januari har över 4000 nya domäner relaterade till corona registrerats. Detta är illasinnade aktörer inte sena med att utnyttja. Sidorna har ofta kopierat utseende och information från legitima källor, men i bakgrunden försöker man attackera besökarna.
Var extra försiktig när du söker information om corona, gå helst via etablerade myndigheter och välkända nyhetssiter.
Se även upp med mail, corona används flitigt för skadliga mailutskick.
Malicious sites are exploiting corona interest
Since January over 4000 new corona related domains have been created. Malicious actors have been quick to take advantage. Sites often copy both layout and information from legitimate sources, but in the background exploit attempts are made against visitors.
Be extra careful when searching for information about corona, go trough established authorities and well known news sites.
Corona are also used in malicious emails to arouse interest .
Ongoing Phishing campaign: Christopher Butler shared ”Ethics_Thesis_Final” with you.
Just nu pågår ett utskick med ämnet: Christopher Butler shared ”Ethics_Thesis_Final” with you.
Länken i mailet leder till en kopia av UMUs ADFS-inloggning
CVE-2020-0601 | Windows CryptoAPI Spoofing Vulnerability
Allvarlig säkerhetsrisk på följande system Windows 10, Server 2016-2019.
Viktigt att installera de säkerhetpatchar som släpps varje månad.
A spoofing vulnerability exists in the way Windows CryptoAPI (Crypt32.dll) validates Elliptic Curve Cryptography (ECC) certificates.
An attacker could exploit the vulnerability by using a spoofed code-signing certificate to sign a malicious executable, making it appear the file was from a trusted, legitimate source. The user would have no way of knowing the file was malicious, because the digital signature would appear to be from a trusted provider.
A successful exploit could also allow the attacker to conduct man-in-the-middle attacks and decrypt confidential information on user connections to the affected software.
The security update addresses the vulnerability by ensuring that Windows CryptoAPI completely validates ECC certificates.
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2020-0601
Scam: Presentkort
Kring jul så delas det emellanåt ut gåvor till personalen eller andra personer i ens närhet. Ofta är det biobiljetter eller presentkort. Detta faktum har spammarna också reda på och nu har det kommit en skörd av mail som försöker uppmana anställda till att plocka ut presentkort för att användas av sin ”chef”. Givetvis är det inte chefen som beställt detta utan någon brottsling som vill kunna handla på UmU:s bekostnad. Avsändaren till breven kommer från en adress som till sin uppbyggnad ser ut att komma från UmU. Extra varsamhet alltså just nu för mail som uppmanar till ekonomiska transaktioner. Ett extra telefonsamtal är alltid OK för att verifiera information som kommit in via mail.
Det första mailet som kommer frågar bara efter kontakt. Svarar du på detta mail får du instruktioner för att köpa presentkort och överlämna dess koder till spammaren. Nedan följer ett exempel på en konversation.
Från: Chef på UmU <chef.umu.se@gmail.com>
Skickat: den 21 november 2019 15:55
Till: anstalld.efternamn@umu.se<anstalld.efternamn@umu.se>
Ämne:
Are you available?
Från: Anställd UmU anstalld.efternamn@umu.se
Skickat: den 21 november 2019 16:01
Till: Chef på UmU chef.umu.se@gmail.com
Ämne: Re:
Nej inte just nu, ringer sen!
Hälsar
Anställd UmU
Från: Chef på UmU <chef.umu.se@gmail.com>
Skickat: den 21 november 2019 16:06
Till: Anställd UmU <anstalld.efternamn@umu.se>
Ämne: Re:
Jag är på ett möte just nu är det därför jag kontaktar dig här, jag borde ha ringt dig men telefon är inte tillåtet i mötet och jag vet inte när mötet kommer att vara över.
Skulle du tänka dig att plocka upp några presentkort till mig och jag kommer att ersätta dig senare?
Jag behöver 2 bitar av 100 € Steam Wallet-presentkort. Känn dig fri att bara skrapa av koden och ta en bild och bifoga den till mig här. Se till att du också behåller det faktiska kortet, jag måste skicka det till någon och jag måste skicka det så snart som möjligt.
Tack.
In English:
Since it’s Christmas soon and gifts are given not only to our family, but sometimes also to employees. The spammers want to take their share, too. Be aware of anyone asking you for economical favors. If in doubt about a mail you have received: Call the person!
Phishing: Warning From System Admin
I semestertider så är hackarna extra på, då de vet att vi inte har en kollega helt nära att fråga, utan troligen befinner oss på annan plats än kontoret. Detta mail dök upp igår och klickar man på länken leder den till något som ser ut som en kopia av inloggningen till vårt webmail. Om du av misstag har angett ditt lösenord på sidan, så byter du ditt lösenord omedelbart. I annat fall är det bara att kasta mailet i papperskorgen.
This is a phishing mail, please delete. The hackers know that lots of people in Sweden are on a vacation right now, and use that situation, trying to fool us to give out our passwords. If you have entered your password in the form below, do change your password ASAP. Otherwise, just delete the mail.
From: Nnnnn NNNNN [mailto:Nnnnn.NNNNN@gihs.sa.edu.au]
Sent: 22 July 2019 16:53
To: IT_admin01@outlook.com
Subject: Warning From System Admin
Importance: High
he storage limit of your mailbox is over 80% full on the email server.
Click HERE to visit the new Outlook Storage Access [Which was Created During the recent System upgrade to enable email users increase their storage capacity] and sign in to send a request to service desk admin to adjust and increase your mailbox storage.
© 2019 System Team Admin
Information Technology Services
This message is intended for the addressee named and may contain privileged information or confidential information or both. If you are not the intended recipient please delete it and notify the sender.

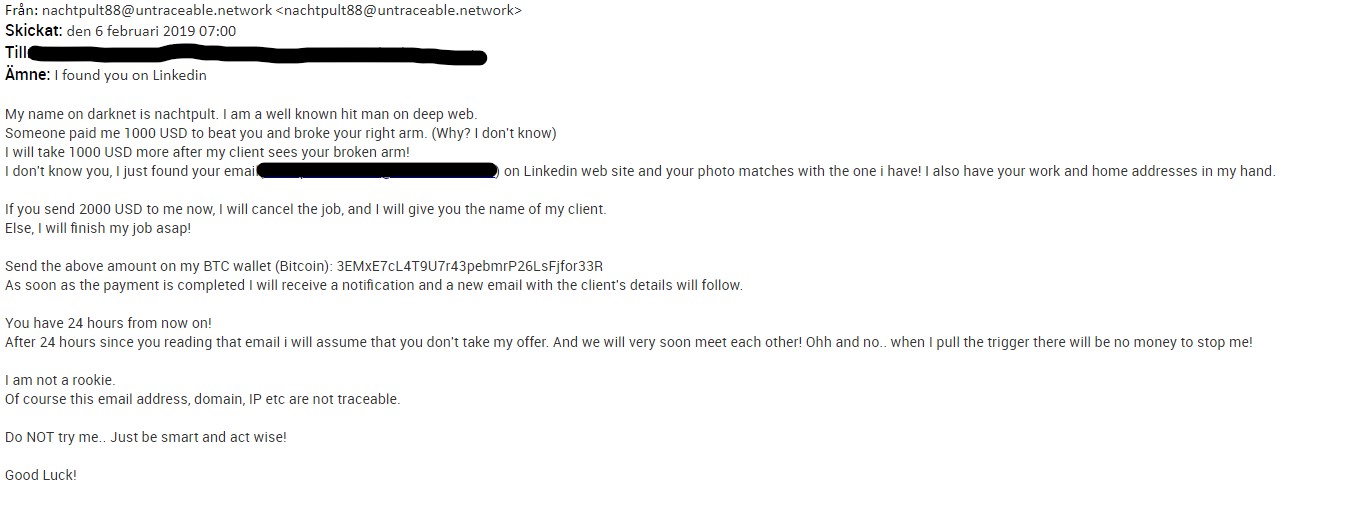
Extortion attempt: Death Threat
This threat mail is circulating right now. It looks serious but is automatically generated and not at all targeted at any specific individual.
Detta hotbrev cirkulerar just nu. Detta ser allvarligt ut men är helt automatgenererat och inte personligt riktat.
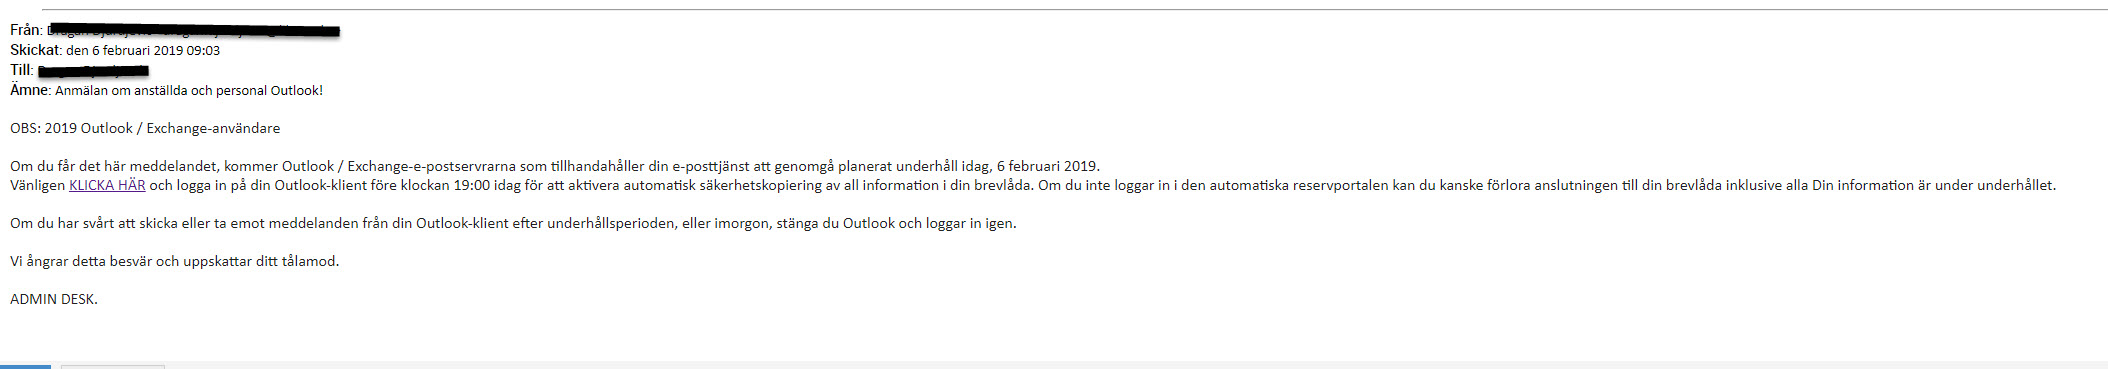
Phishing: Anmälan om anställda och personal Outlook!
Detta är ett phishing-mejl – KLICKA INTE PÅ LÄNKEN!
This is a phishing mail – DON’T FOLLOW THE LINK!
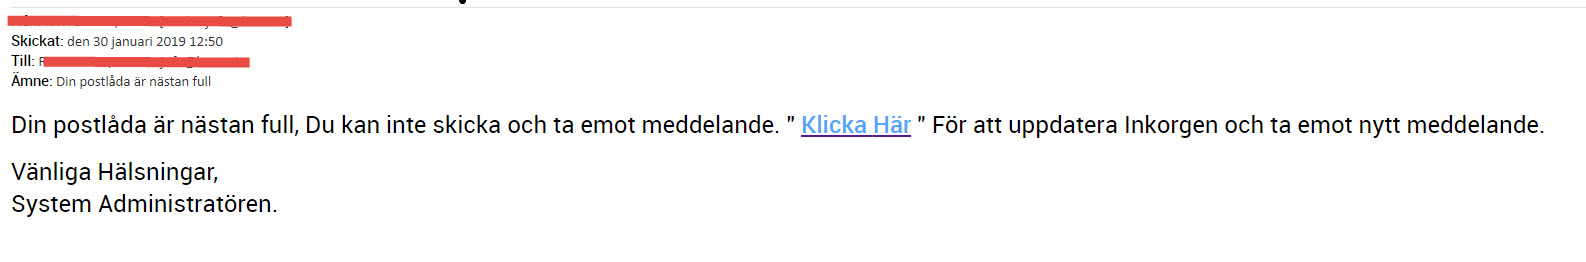
Phishing: Din postlåda är nästan full
Detta är ett phishing-mejl – KLICKA INTE PÅ LÄNKEN!
This is a phishing mail – DON’T FOLLOW THE LINK!
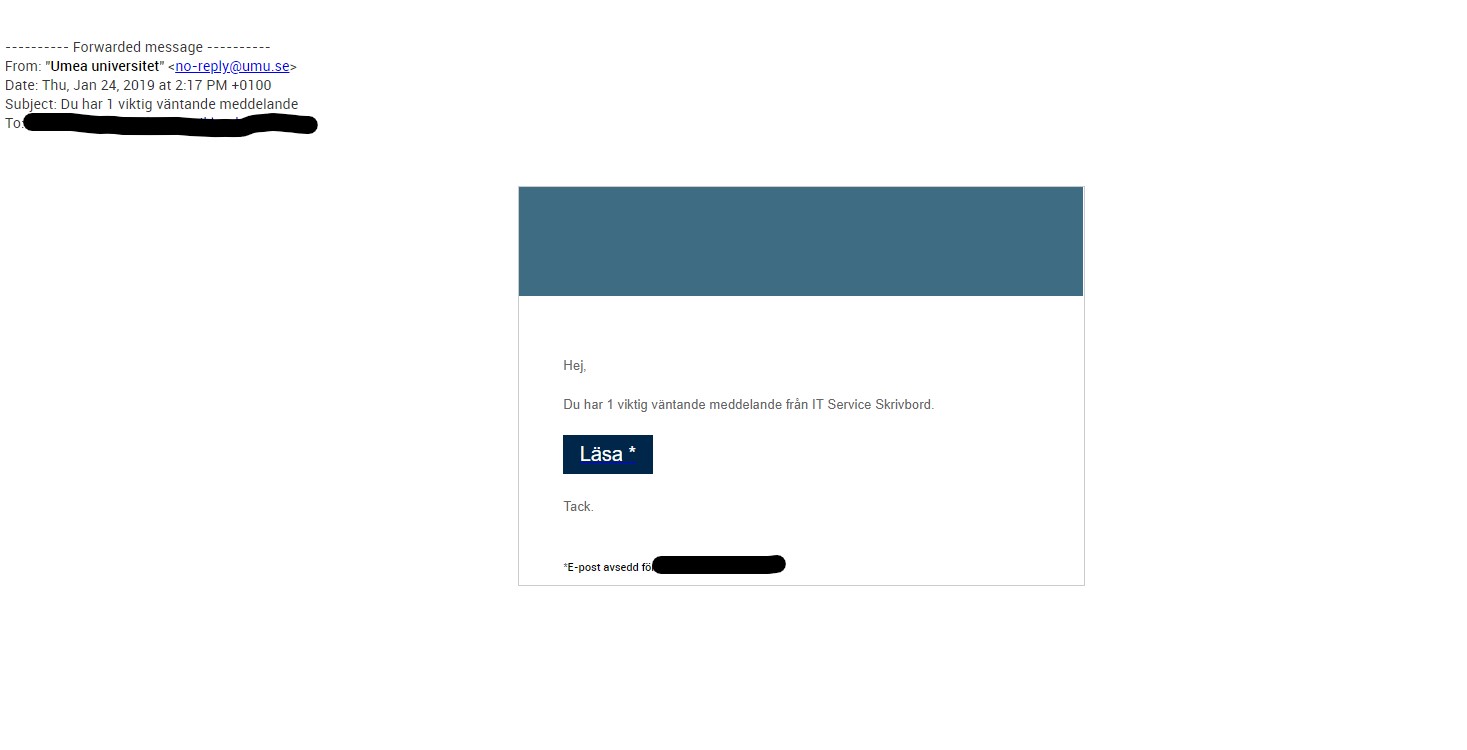
Phishing: Du har 1 viktig väntande meddelande
Phishing: Du har 1 viktig väntande meddelande
Följande meddelande är inte skickat från umeå universitet.
Utpressningsmejl: brådskande meddelanden från säkerhetstjänsten.
Det fortsätter att komma obehagliga mail som säger att de skickat mejl från ditt epost-konto, att du har gjort obehagliga saker och att du därför ska betala X antal BitCoin för att inte allt material ska publicera på alla dina sociala medier. Det senaste har rubriken. ”brådskande meddelanden från säkerhetstjänsten.” börjar som nedan:
”Som du kanske har märkt, skickade jag dig ett mail från ditt konto.
Det betyder att jag har fullständig åtkomst till ditt konto.”
Dessa lurendrejare har inte skickat från ditt konto och de har inte gjort det som de påstår sig ha gjort i övrigt heller. Radera bara dessa mejl. Skulle du känna att du ändå oro för att ditt lösenord är på vift, så byt ditt lösenord till ditt UmU-ID. Om du fortfarande misstänker att något är fel (trojan/virus på datorn), så är du välkommen att kontakta abuse@umu.se för råd.
In English:
The ransomware mails keep coming where the scammers claim to have access to your accounts. They want you to pay X BitCoins to prevent them for sharing information. The mails have not been sent from your account and the scammers don’t have any other information either. If you by any reason feel in doubt wether or not your password is safe, you can change your password to your UmU-ID. If there are still any doubts (i.e suspected trojan/virus), you are welcome to contact abuse@umu.se for advice.
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.