Nätfiskekampanj/phishing
Det pågår för närvarande en nätfiskekampanj riktad mot skolor. Var försiktig med att klicka på okända länkar eller lämna ut personlig information till obehöriga.
There is currently a phishing campaign targeting schools. Be cautious about clicking on unknown links or giving out personal information to unauthorized individuals.
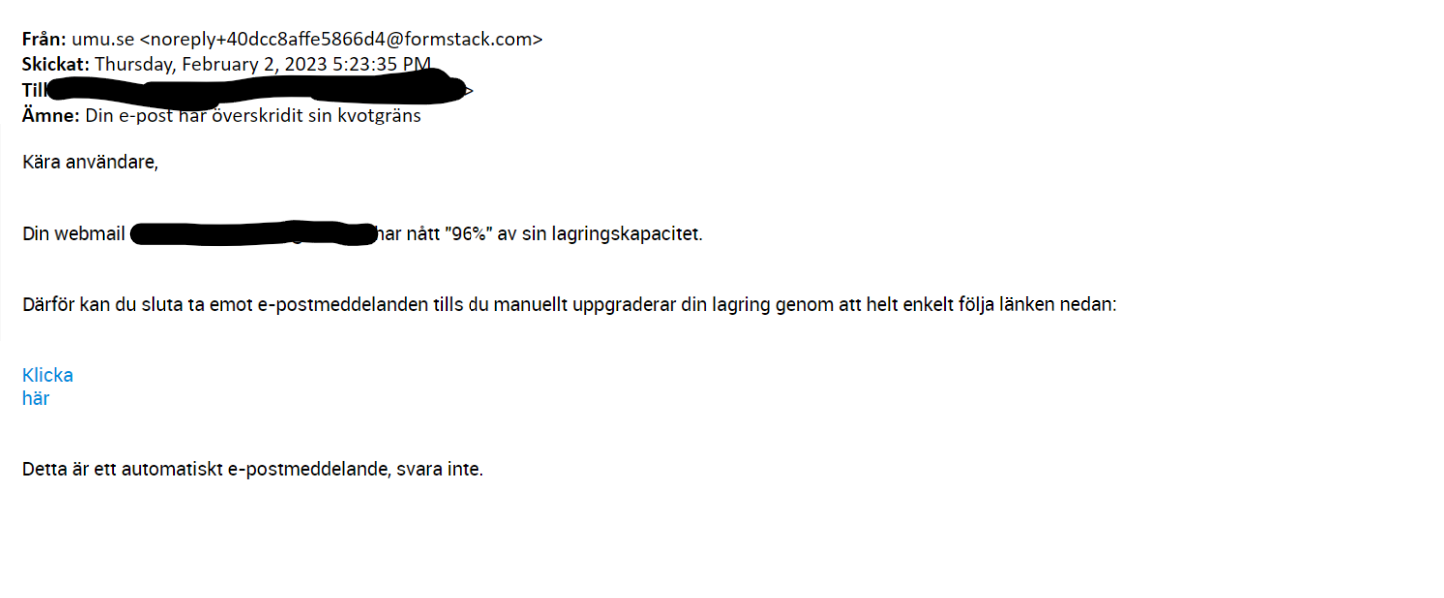
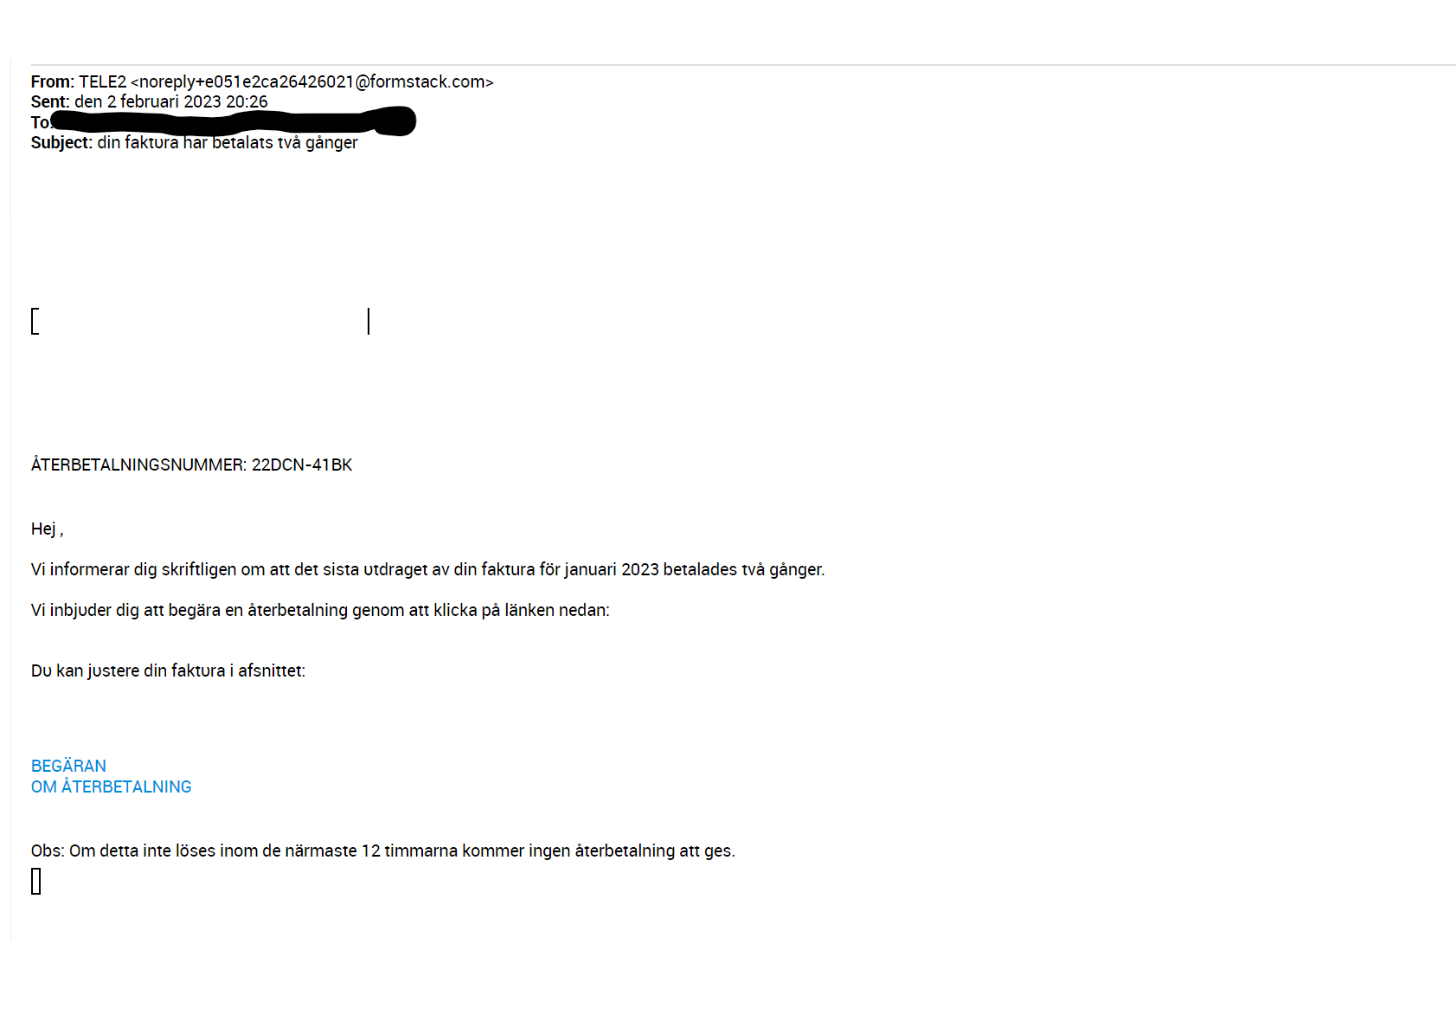
Phishing
Dessa mail som har skickats ut till många är bägge så kallade phishing mail som vill komma
över dina inloggningsuppgifter.
Undvik objudna gäster i Zoom
Det har på UmU vid ett tillfälle nyligen under ett Zoom-möte kommit in objudna gäster, som delat oönskat material. Vi vill påminna om säkerheten i samband med Zoom-möten för att förhindra dylika händelser i framtiden.
Det finns ett utmärkt dokument som beskriver olika sätt att hantera åtkomsten i Zoom.
Några korta punkter att påminna om:
- Lägg inte ut möteslänkar offentligt, som t.ex. på sociala medier.
- Sätt lösenord eller väntrum på mötet.
- Inaktivera ”Join before Host” så att ingen kan komma in och ta över mötet.
- Begränsa möjligheten att delta skärm och skriva i chatten.
- Lås mötet då det startat så ingen mer kan komma in.
- Se till att din Zoom-klient är uppdaterad till senaste version.
Som värd (Host) för mötet har du också alltid möjlighet att kasta ut deltagare på mötet, om du känner dig tveksam om de är legitima deltagare eller inte.
Fler tips och detaljerade beskrivningar på hur detta görs i praktiken finns i dokumentet som är länkat ovan.
CEO-fraud
Det har kommit en våg av s.k. CEO-fraud, dvs mail där någon utger sig för att vara chef. Någon säger sig också ha väldigt bråttom och vill att den anställde omedelbart måste köpa iTunes presentkort. För att göra det hela mer ömmande, så säger sig någon sitta på sjukhuset hos en sjuk vän, så kan inte komma loss.
Givetvis är allt detta hittepå!
Du kan enkelt avslöja att det är ett bedrägeri då avsändareadressen inte tillhör någon på UmU. De jag har sett hittills har haft olika avsändare med Gmail-konton.
Svara inte på dessa mail utan kasta dem genast i papperskorgen.
Detta är ett redigerat exempel på hur ett sådant mail kan se ut.
In English: These mails are frauds and the scammers want you to buy iTunes gift cards. Please do delete this mails and put them in the trash. You can easily spot the fraud by looking at the sender’s email which does not belong to UmU.
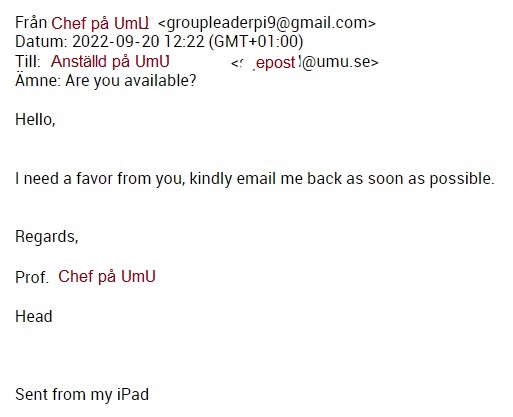
Om svarar till denna epost-adress kommer du att få uppmaningen:
Hello, I  need you to pick up some iTunes gift cards for me from a nearby store, there are some prospects I need to send these to but I have been busy with meetings and I haven't been able to get them myself. Let me know if you can get them for me right now so
I can give further details. I’ll reimburse you.
Allvarlig sårbarhet som gäller Microsoft Office
Det finns nu en s.k. ZeroDay-sårbarhet i Microsoft Support Diagnostic Tool, som används av Microsoft-Office för Windows. Sårbarheten utnyttjas aktivt redan så det är av yttersta vikt att alla windows-datorer är uppdaterade.
Sårbarheten ger möjlighet att utföra kommandon på datorn bara genom att förhandsvisa ett Office-dokument i mail-klienten. Detta görs genom att attackeraren använder sig av en service som heter i Microsoft Support Diagnostic Tool (MSDT) i Windows – msdt.exe.
Om du har en version av Microsoft Defender Antivirus Detection Build som är av version 1.367.719.0 eller nyare så ska du inte vara sårbar.
- För dig som har klienthantering så ska du redan ha ett tillräckligt skydd.
- För dig som inte har klienthantering så är det av yttersta vikt att din dator omedelbart uppdateras till senaste version!!! Kör då en ”Windows Update” så kommer även Microsoft Defender att uppdateras. Om du känner att du behöver assistans med detta kontaktar du Servicedesk på ITS.
För att kontrollera vilken version du har av Windows Defender
Gå till Inställningar.

Sedan: Sekretess och säkerhet –> Windows-säkerhet –> Skydd mot virus & hot –> Uppdateringar för Skydd mot virus & hot
Klicka på Skyddsuppdateringar
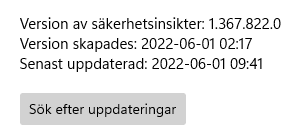
Version av säkerhetsinsikter ska alltså vara 1.367.719.0 eller nyare för att du ska vara skyddad från sårbarheten.
Mer att läsa på Cert.se:s hemsida: Allvarlig 0-day-sårbarhet i Microsoft Office − www.cert.se
Microsoft: https://msrc-blog.microsoft.com/2022/05/30/guidance-for-cve-2022-30190-microsoft-support-diagnostic-tool-vulnerability/
Phishing: 1 New Notification
Summering: Detta är ett spam och inget annat. Bara att kasta i papperskorgen!
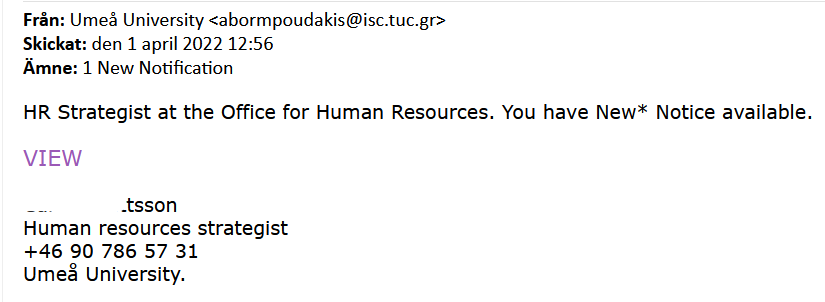
I morse hade många på UmU ett spam-mail i sin mail-box som såg ut som nedan. Jag har strukit över namnet som påstås ha undertecknat mailet, då denne inte har ett dugg med detta att göra. Namnet finns bara med där eftersom spammarna tycker att det ger trovärdighet.
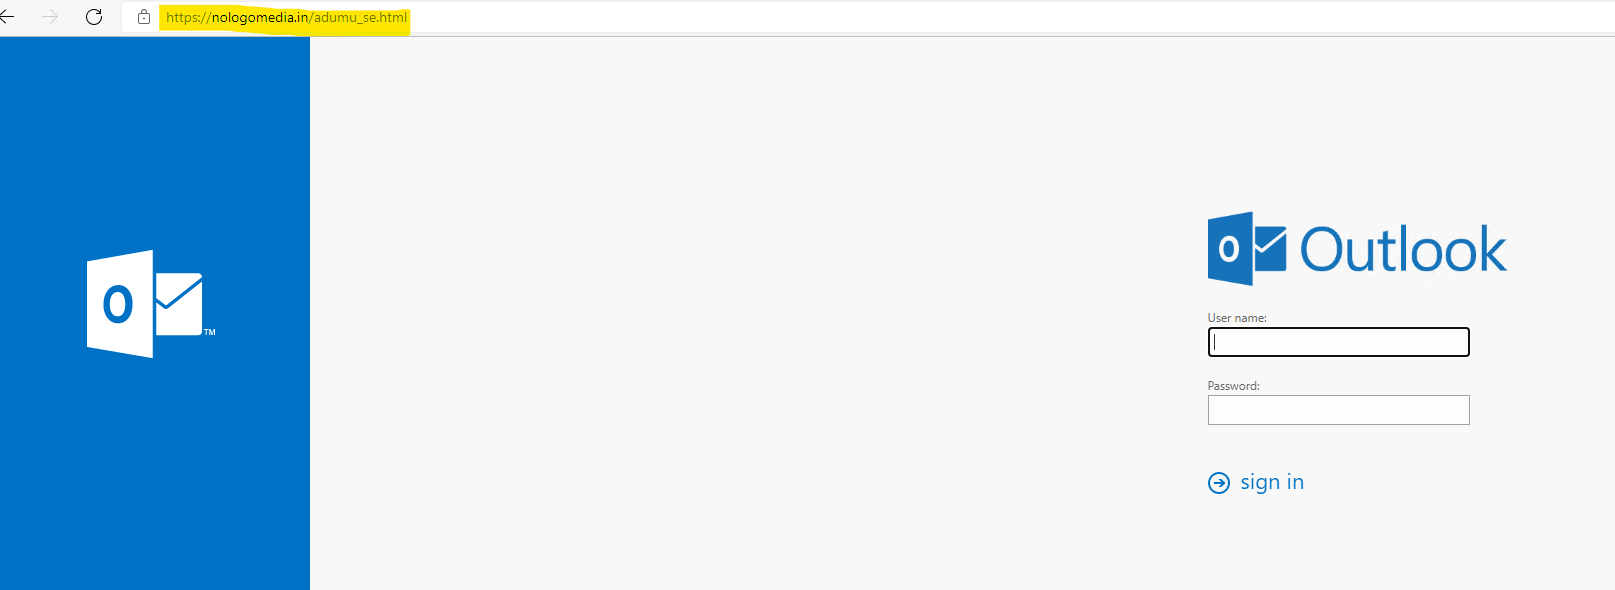
Klickar du på länken VIEW så kommer du till en sida som är en exakt kopia på vår inloggning till Outlook. Fortsätter du och försöker logga in, så har spammarna fått dina användaruppgifter och har full tillgång till din epost (om du inte har slagit på MFA).
Har du slagit på MFA så har du dock ett extra skydd mot just sådana här försök eftersom det inte kommer att räcka med ditt användarnamn och lösenord utan det även krävs en extra faktor för att kunna logga in och utnyttja dina uppgifter.
Detta spam är enkelt att avslöja:
- Avsändaradressen har inte ett dugg med UmU att göra.
- Om du missat punkt 1 så har sajten du kommer till inget alls attt göra med UmU heller.
Kontentan är:
- Slå på MFA om du inte redan har gjort det.
- Kontrollera alltid avsändar-adresser och webblänkar.
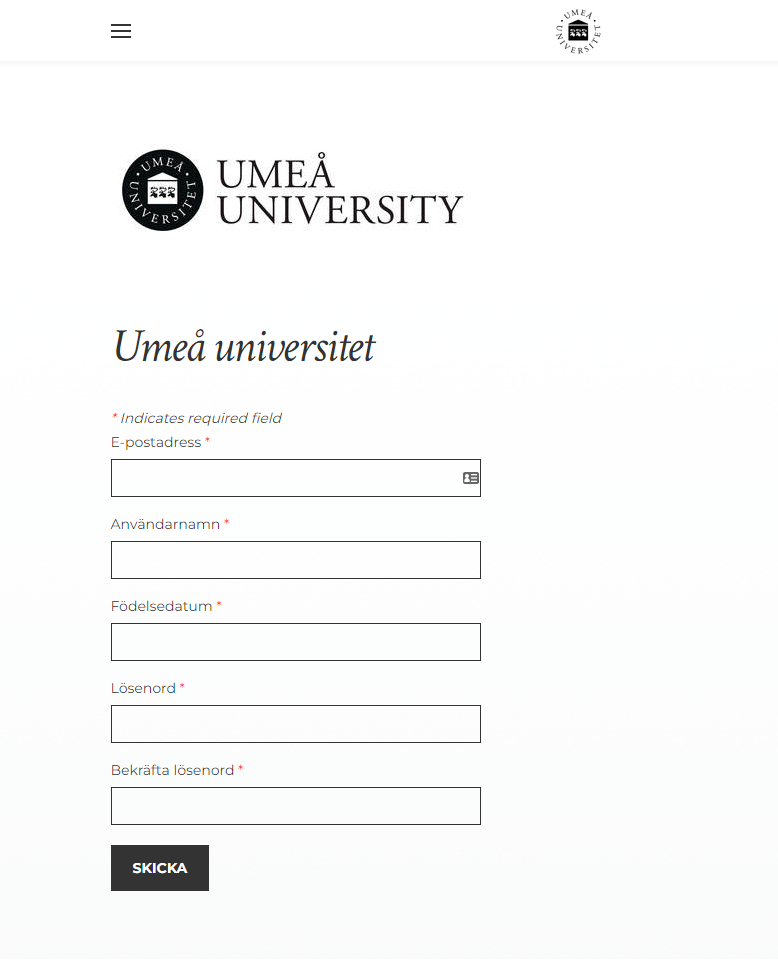
Phishing: ”Administratörsvarning: Din portal har stängts av”
Phishingmail. Om du följt länken i nedanstående mail och angivit din kontoinformation ta kontakt med abuse@umu.se för vidare hjälp.
Phishing mail if you clicked the link in the email pictured below and submitted your account info please contact abuse@umu.se for further help.
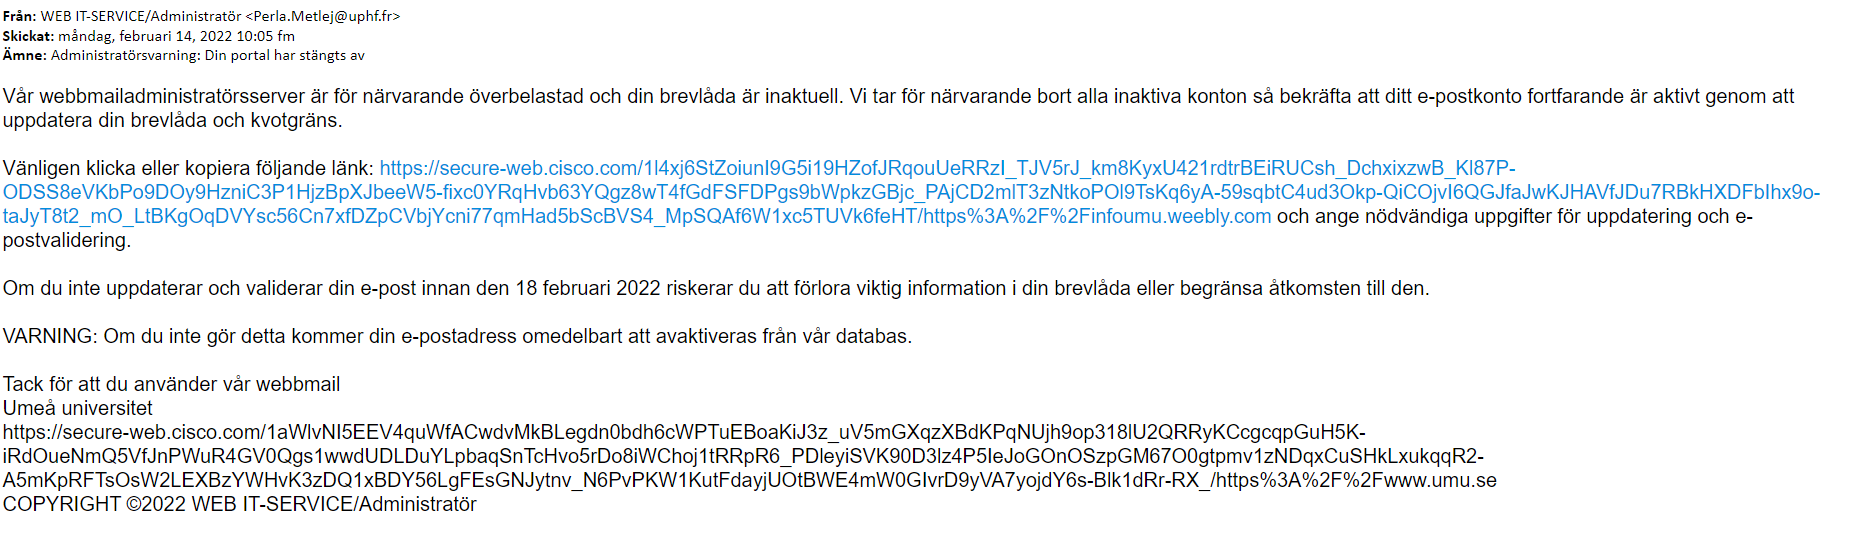
Screenshot of the phishing site
Uppdatering: Kritisk sårbarhet
Ytterligare en sårbarhet i det vanligt förekommande Apache-biblioteket Log4j som används för loggning och spårbarhet har upptäckts Log4j (CVE-2021-45046) denna drabbar även version 2.15.0 som först släpptes för att åtgärda problemet.
En ny version har släppts och Log4j 2.17.0 är nu den senaste versionen.
IRT vill understryka allvarligheten i denna sårbarhet och påminna om att ni omedelbart bör inventera och gå igenom era applikationer och system för att utreda om ni har sårbarheten eller inte.
Detta kan vara lite ”knepigt” eftersom Log4j kan finnas inbyggd i olika komponenter. Sök information hos respektive tillverkare/leverantör som ni har för ERA system.
CERT.se har uppdaterat sin information och trycker hårdare på vikten av att åtgärda detta.
Det räcker alltså inte att ”bara vänta på en patch” utan aktiva åtgärder krävs omgående!
Kritisk sårbarhet
Kritisk sårbarhet Kritisk sårbarhet i vanligt förekommande Apache-biblioteket Log4j som används för loggning och spårbarhet.
IRT rekommenderar att ni omedelbart inventerar och går igenom era applikationer och system för att utreda om ni har sårbarheten eller inte. Detta kan vara lite ”knepigt” eftersom Log4j kan finnas inbyggd i olika komponenter. Sök information hos respektive tillverkare/leverantör som ni har för ERA system, alternativt ta del av generell information.
Mer information ang. Log4j finns på CERT.se https://cert.se/2021/12/kritisk-sarbarhet-i-apache-log4j
Temporärt stopp att ta emot bilagor i zip-format via e-post
Från den 16 november kl 15.00 kommer bilagor i zip-format att automatiskt tas bort från e-post som skickas till din e-postadress.
Studenter, kollegor eller personer utanför Umeå universitet som skickar e-post med zip-filer kommer få ett meddelande som lyder ”zip-filer är för närvarande inte tillåtna som bilaga”.
Stoppet beror på att det pågår intrångsförsök på både nationell och global nivå genom att nyttja bilagor i e-posten. Leverantören för e-post arbetar på att ta fram en lösning så snart som möjligt.
Fler typer av bilagor påverkas inte just nu
I dagsläget påverkas bara bilagor som är skickade som zip-filer – inte andra typer av bilagor. Men det kan komma att förändras. Därför ber vi dig att vara uppmärksam på om du får e-post med bilagor som du inte förväntat dig, som har konstigt namngivna bilagor, eller på andra sätt väcker din misstänksamhet.
Vidarebefordra gärna dessa e-postmeddelanden till abuse@umu.se så hjälper IRT-funktionen på ITS att göra en bedömning. Ha även för vana att hålla dig uppdaterad via Driftinfo och IRT-bloggen.
Studenternas e-post är inte påverkad
Umeå universitets studenter har sin e-post via O365 och påverkas inte av samma temporära stopp i sin e-post. Däremot kommer bilagor i zip-format som de skickar till medarbetare under stoppet inte komma fram. Om de försöker skicka e-post med en zip-fil får de ett meddelande om att ”zip-filer är för närvarande inte tillåtna som bilaga.”
Oklart hur länge stoppet behövs
I dagsläget är det oklart hur länge det temporära stoppet behövs. Det beror framför allt på hur snabbt leverantören kan åtgärda den sårbarhet som används. Så fort en lösning för sårbarheten är tillgänglig kommer ITS installera dessa och stoppet kan hävas.
Har du frågor?
Kontakta Servicedesk, www.umu.se/servicedesk
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.