Spoofing via e-post
IRT har fått in flera anmälningar där mejlet ser ut att vara från en kollega. Idag har vi fått in följande bedrägerimejl:
”Har du en minut? Jag vill att du gör något brådskande. P.S.: Jag sitter på ett möte och kan inte prata, så svara bara ja eller nej.”
Vi vill påminna om att titta på vilken e-postadress som avsändaren använder. De senaste försöken kommer från mejladressen departmentheadof94@gmail.com men även fler adresser kan förekomma. Mejl från avsändare utanför UMU får en etikett i Outlook som säger att mottagaren är ”Extern”.
Var uppmärksam på att en faktisk kollegas UMU-mejladress inte kommer visas som extern.
MVH IRT
E-postsäkerhetsvarning
Vi har fått in rapporter från UMU-användare om följande e-postutskick:
På grund av den senaste uppgraderingen kommer ditt e-postlösenord att upphöra att gälla om 2 dagar, vänligen uppgradera din e-post genom att klicka HÄR FÖR ATT UPPGRADERA för att återverifiera ditt konto
Copyright 2025, Inc. Alla rättigheter förbehålls.
Sekretesspolicy, villkor och villkor
Detta utskick är ett försök till nätfiske och kommer från e-postadressen khchance@connect.ust.hk med avsändarnamnet Kin Ho CHAN. Om du tagit emot ovanstående mejl får du gärna hjälpa oss att flagga detta som spam genom att göra följande: högerklicka på spam-mejlet och välj menyn Rapportera > Rapportera nätfiske.
Beroende på vilken version av Outlook du använder kan menyerna se olika ut. Har du inte menyn så är ett alternativ att du istället flyttar mejlet till skräppost-mappen.
MVH IRT
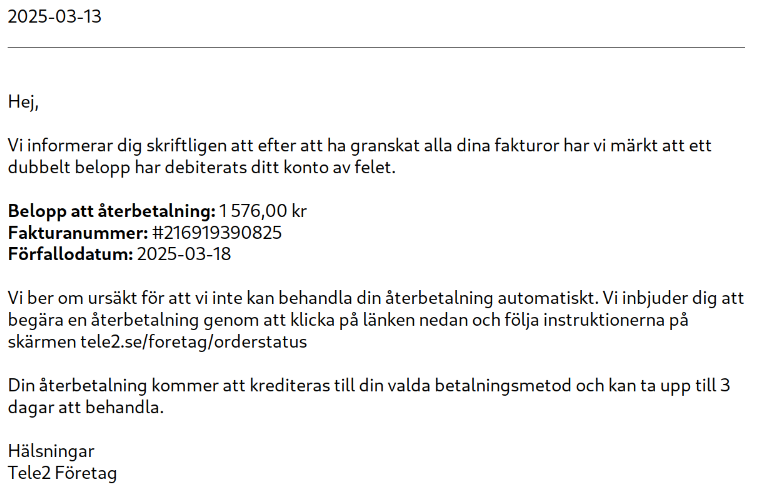
Återinbetalning från TELE2
Vi har idag fått in flera ärenden där användare ombeds att hantera en återinbetalning från teleoperatören Tele2. Avsändarens e-postadress är support@pqfans.com och det är ett bedrägeriförsök – inte ett utskick från Tele2.
MVH IRT
Spoofing via Email
IRT har fått in flera anmälningar från ett flertal institutioner där mejlet ser ut att vara från en kollega.
Mejlet brukar inledas på följande vis:
”Har du en stund?
Jag har en förfrågan. Jag är på ett konferensmöte just nu och har bara tillgång till e-post. Inga samtal, bara svara på mitt mail. Tack”
Vi vill påminna om att titta på vilken e-postadress som avsändaren använder. De senaste försöken kommer från mejladresserna gillespiemancillas0002@gmail.com och gabriellashlla12345@gmail.com men även fler adresser kan förekomma. Mejl från avsändare utanför UMU får en etikett i Outlook som säger att mottagaren är ”Extern”.
Var uppmärksam på att en faktisk kollegas UMU-mejladress inte kommer visas som extern.
MVH IRT
Många har fått ett mail från vad som påstås vara Interpol.
Det är ett förmodat phising mail där man försöker få användarna att antingen öppna en länk eller en infekterad fil. Kasta bort mailet och blockera avsändaren.
/MVH IRT
Återinbetalning från TELE2.
Vi har fått in flera ärenden där användare har fått återinbetalning från TELE2, avsändarens email är support@transfertcompany.fr, det här är inte från Tele2 utan ett försök till bedrägeri. /IRT
IRT får in nya spam e-mail från .ru
IRT har fått in nytt spam från Ryssland group.l@list.ru, titta gärna på avsändaren av e-mailet. Tack för att ni rapporterar in till abuse@umu.se.
Spam mail
IRT får in anmälningar där man få email som ser ut att vara från en kollega. vi vill påminna om att titta på vilken email adress som avsändaren använder, senaste försöken kommer från en email som heter leaderhead3@gmail.com.
MVH IRT
E-mailadresser som har avsändare @mail.ru
Det har kommit in ett antal ärenden till IRT om email som ser ut att vara från en nära medarbetare, men emailadressen slutar @mail.ru, @internet.ru.
När ni får ett email ta en extra titt på avsändaren, har den @mail.ru, @internet.ru efter namnet så är det mest troligt Spam eller Phishing försök.
Spam från Eslöv kommun.
Många på Umeå Universitet har fått Spam från Eslöv kommun, vi har kontaktat Eslöv kommun och dom vet om problemet och jobbar på att åtgärda det. IRT tackar alla som har rapporterat in till abuse@umu.se.
OM BLOGGEN
Har du fått konstig e-post?
Anmäl abuse: abuse@umu.se
Prenumerera
Prenumeration är endast möjlig från universitetsnätverket.